Audit Logs
Audit Logs
Gli Audit Logs documentano azioni e modifiche all'interno dell'intero tenant. Servono a rendere tracciabili le operazioni amministrative e specialistiche e supportano quindi controllo, analisi e sicurezza di revisione.
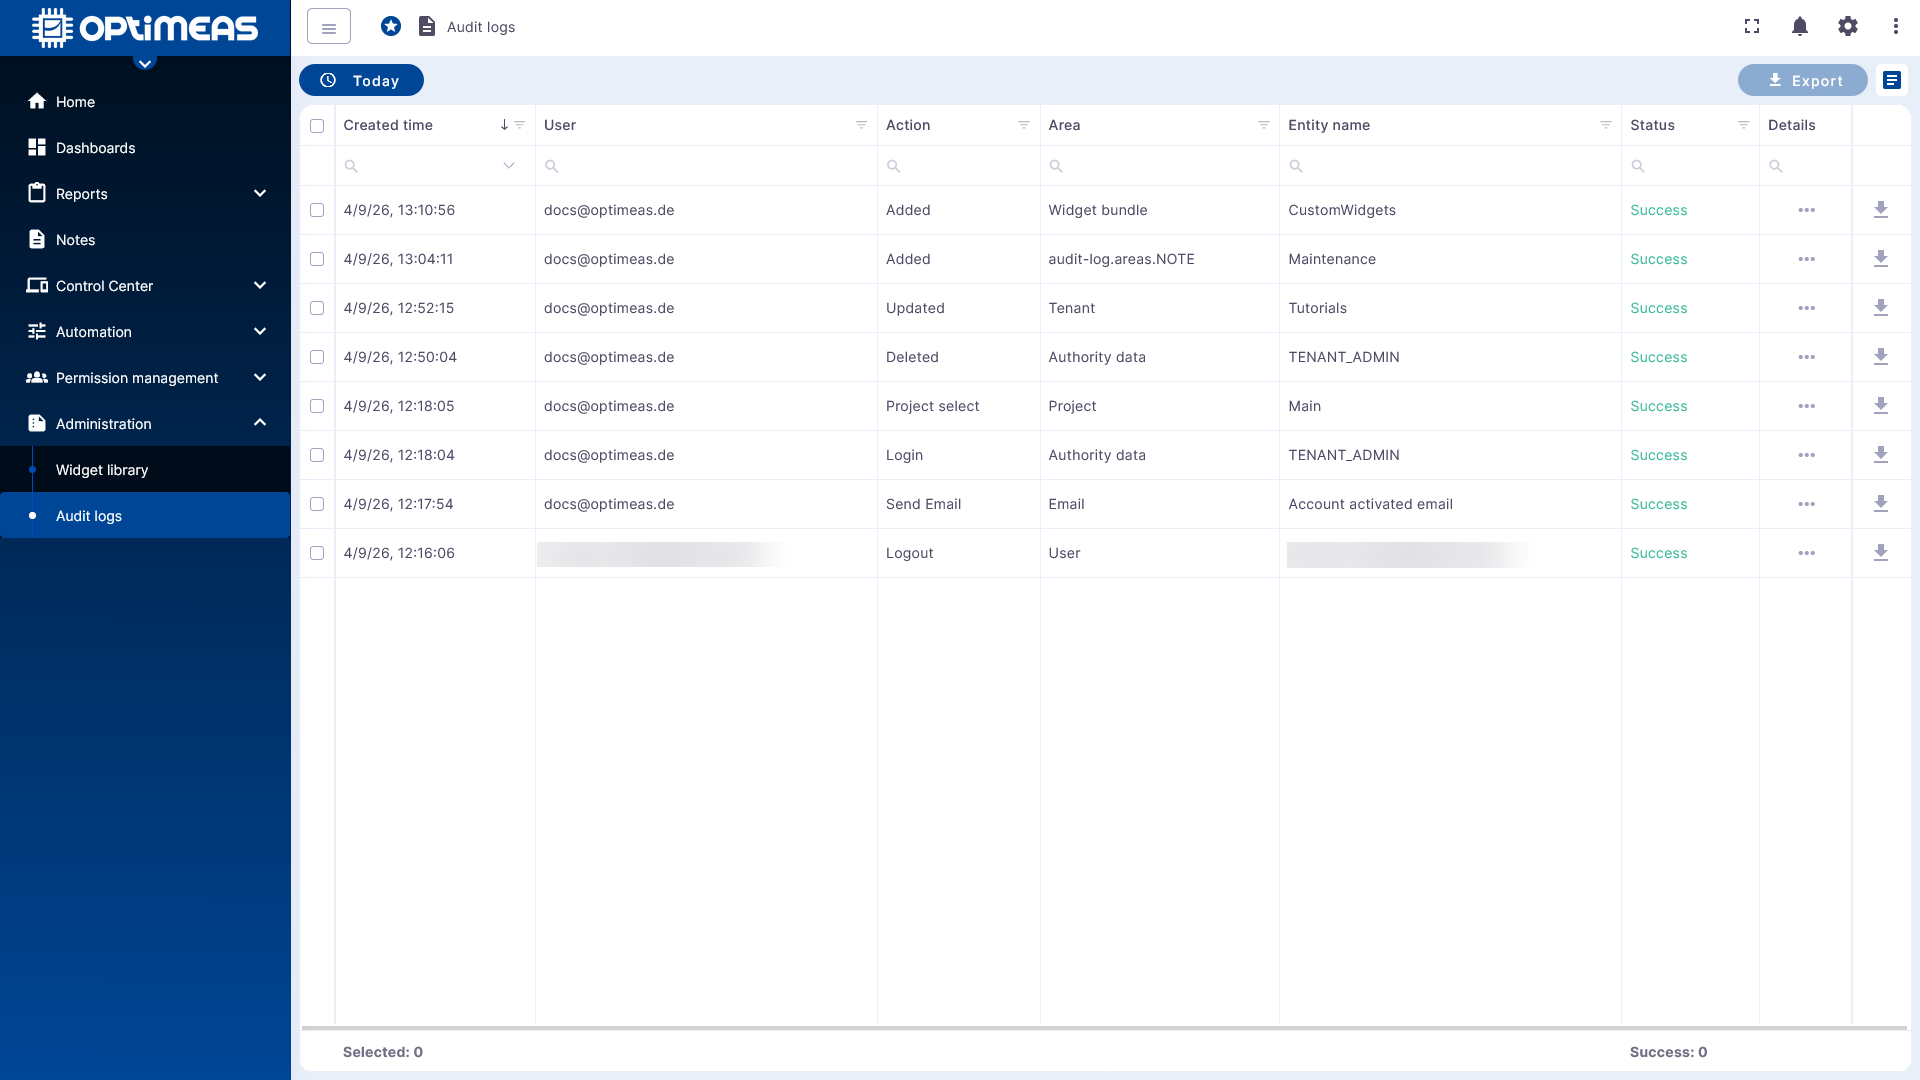
Scopo degli Audit Logs
Nell'area Audit Logs vengono riunite a livello di tenant tutte le voci di log rilevanti. A seconda delle autorizzazioni, gli utenti possono consultare e analizzare queste voci.
I log aiutano in particolare a:
- ricostruire le modifiche alle entità
- rendere trasparenti le azioni degli utenti
- analizzare errori o modifiche inattese
- documentare le operazioni amministrative a prova di revisione
Filtraggio per intervallo di tempo
In alto a sinistra si trova una selezione della data, tramite la quale è possibile restringere l'intervallo di tempo visualizzato. In questo modo le voci di log possono essere consultate in modo mirato per un determinato giorno o per un periodo definito.
Ciò è particolarmente utile quando si desidera esaminare solo le modifiche relative a un evento concreto, a un'anomalia o a un intervento amministrativo.
Struttura della tabella
La tabella degli Audit Logs mostra per ogni voce, tra l'altro, le seguenti informazioni:
- Created time come timestamp della voce di log
- User come utente responsabile
- Action come azione eseguita
- Area come area funzionale o di oggetto interessata
- Entity name come nome dell'entità interessata
- Status come risultato dell'azione, ad esempio riuscita o errata
Tramite la vista di dettaglio è possibile consultare informazioni aggiuntive su una singola voce di log.
Esportazione e conservazione
Le voci di log vengono salvate a prova di revisione e non possono essere eliminate. In questo modo la tracciabilità rimane garantita anche a lungo termine.
Allo stesso tempo gli Audit Logs possono essere esportati, per analizzarli ulteriormente all'esterno della piattaforma, archiviarli o metterli a disposizione per scopi di verifica e di prova.
Raccomandazione per la pratica
Gli Audit Logs dovrebbero essere utilizzati regolarmente soprattutto in caso di modifiche amministrative, adeguamenti dei diritti, modifiche alle configurazioni o durante la ricerca degli errori. In combinazione con una struttura chiara di utenti e ruoli si crea così una base solida per trasparenza e controllo nell'esercizio corrente della piattaforma.