Audit Logs
Audit Logs
Los Audit Logs documentan las acciones y los cambios dentro de todo el tenant. Sirven para hacer trazables los procesos administrativos y funcionales y, con ello, apoyan el control, el análisis y la seguridad de auditoría.
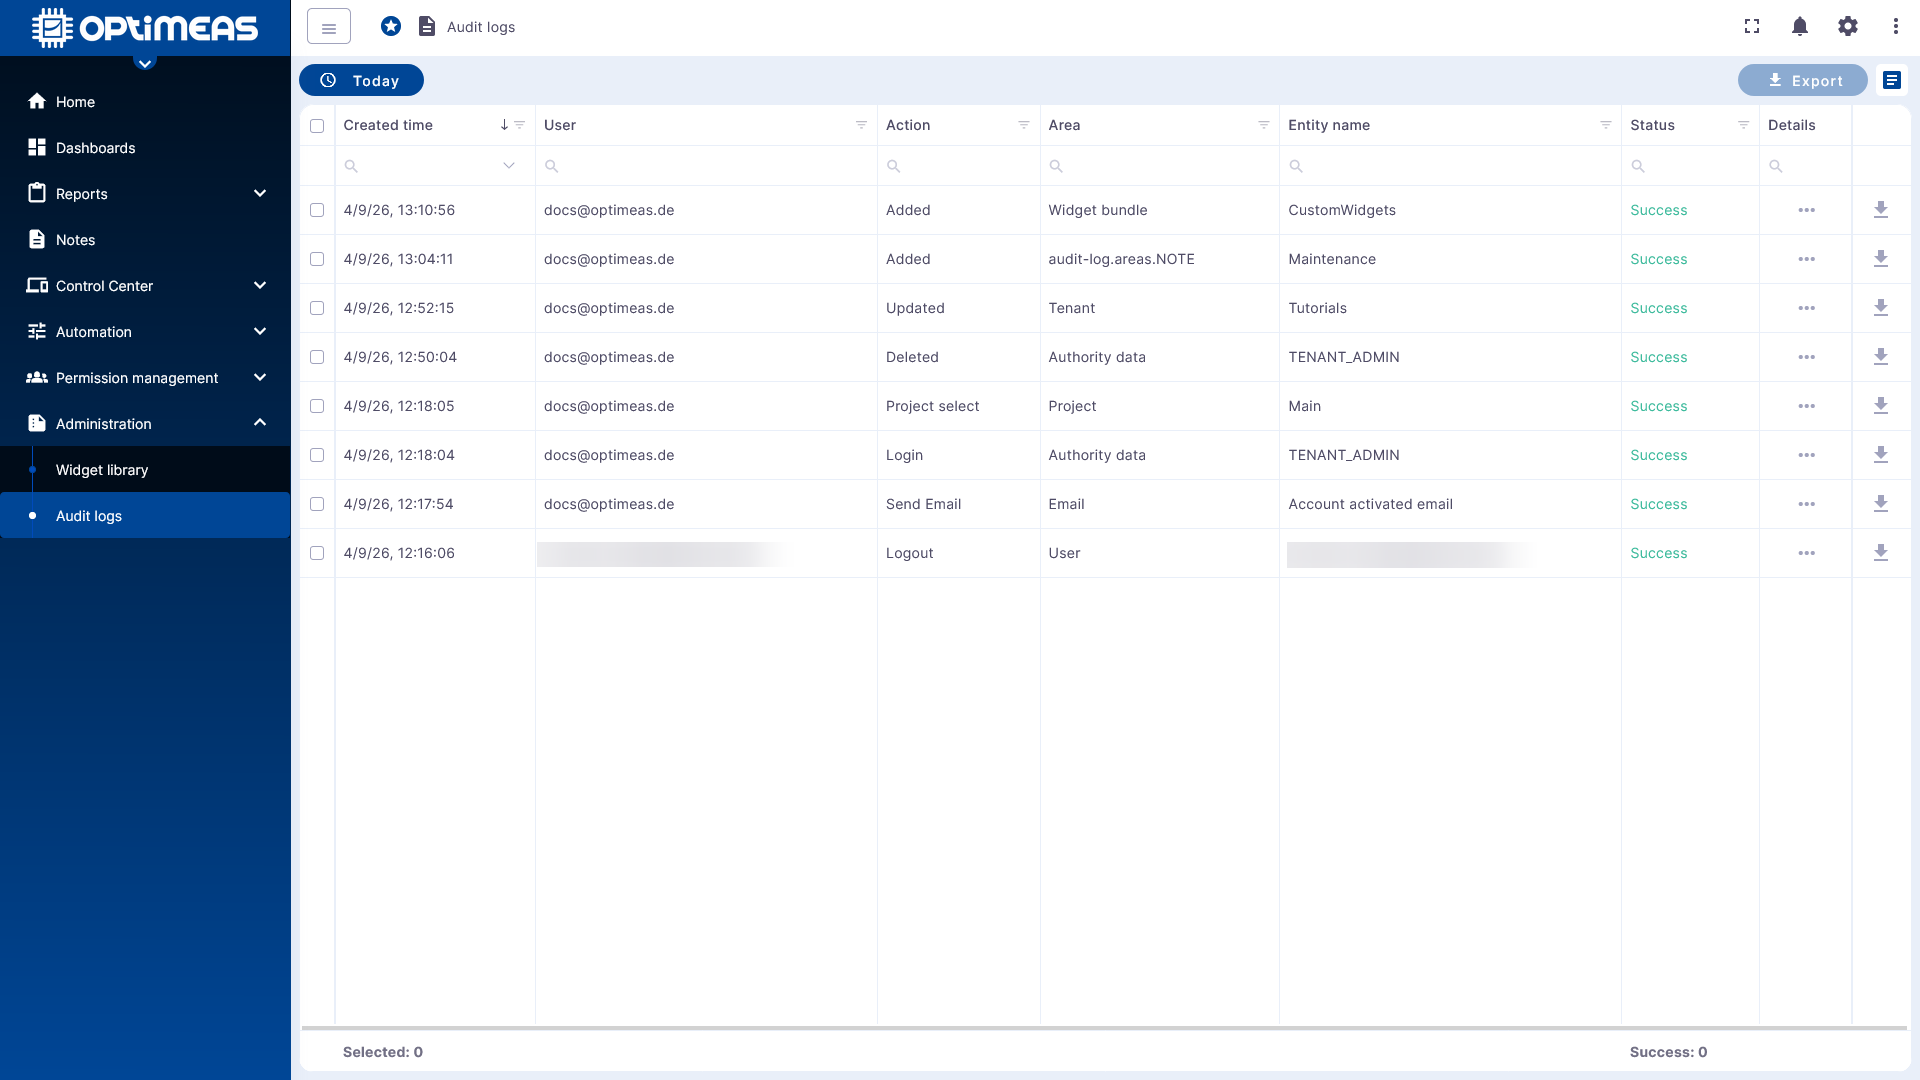
Finalidad de los Audit Logs
En el área de Audit Logs se reúnen en todo el tenant todas las entradas de registro relevantes. Según los permisos, los usuarios pueden consultar y evaluar estas entradas.
Los registros ayudan en particular a:
- Rastrear los cambios en las entidades
- Hacer transparentes las acciones de los usuarios
- Analizar errores o cambios inesperados
- Documentar los procesos administrativos a prueba de auditoría
Filtrado por intervalo de tiempo
En la parte superior izquierda hay un selector de fecha con el que se puede restringir el intervalo de tiempo mostrado. De este modo se pueden consultar las entradas de registro de forma selectiva para un día determinado o para un intervalo definido.
Esto es especialmente útil cuando solo se desean investigar los cambios en torno a un evento concreto, una avería o una medida administrativa.
Estructura de la tabla
La tabla de Audit Logs muestra por cada entrada, entre otras, la siguiente información:
- Created time: marca de tiempo de la entrada de registro
- User: usuario responsable
- Action: acción ejecutada
- Area: área funcional o de objetos afectada
- Entity name: nombre de la entidad afectada
- Status: resultado de la acción, por ejemplo correcto o con error
Mediante la vista de detalle se puede consultar información adicional sobre una entrada de registro concreta.
Exportación y conservación
Las entradas de registro se almacenan a prueba de auditoría y no pueden eliminarse. De este modo, la trazabilidad se mantiene también a largo plazo.
Al mismo tiempo, los Audit Logs pueden exportarse para seguir evaluándolos fuera de la plataforma, archivarlos o ponerlos a disposición con fines de verificación y justificación.
Recomendación para la práctica
Los Audit Logs deben utilizarse con regularidad, sobre todo en caso de cambios administrativos, ajustes de derechos, cambios en las configuraciones o en la búsqueda de errores. En combinación con una estructura clara de usuarios y roles, se obtiene así una base sólida de transparencia y control durante la operación de la plataforma.