Audit Logs
Audit Logs
Les Audit Logs documentent les actions et modifications au sein de l'ensemble du tenant. Ils servent à rendre traçables les opérations administratives et fonctionnelles et soutiennent ainsi le contrôle, l'analyse et la conformité d'audit.
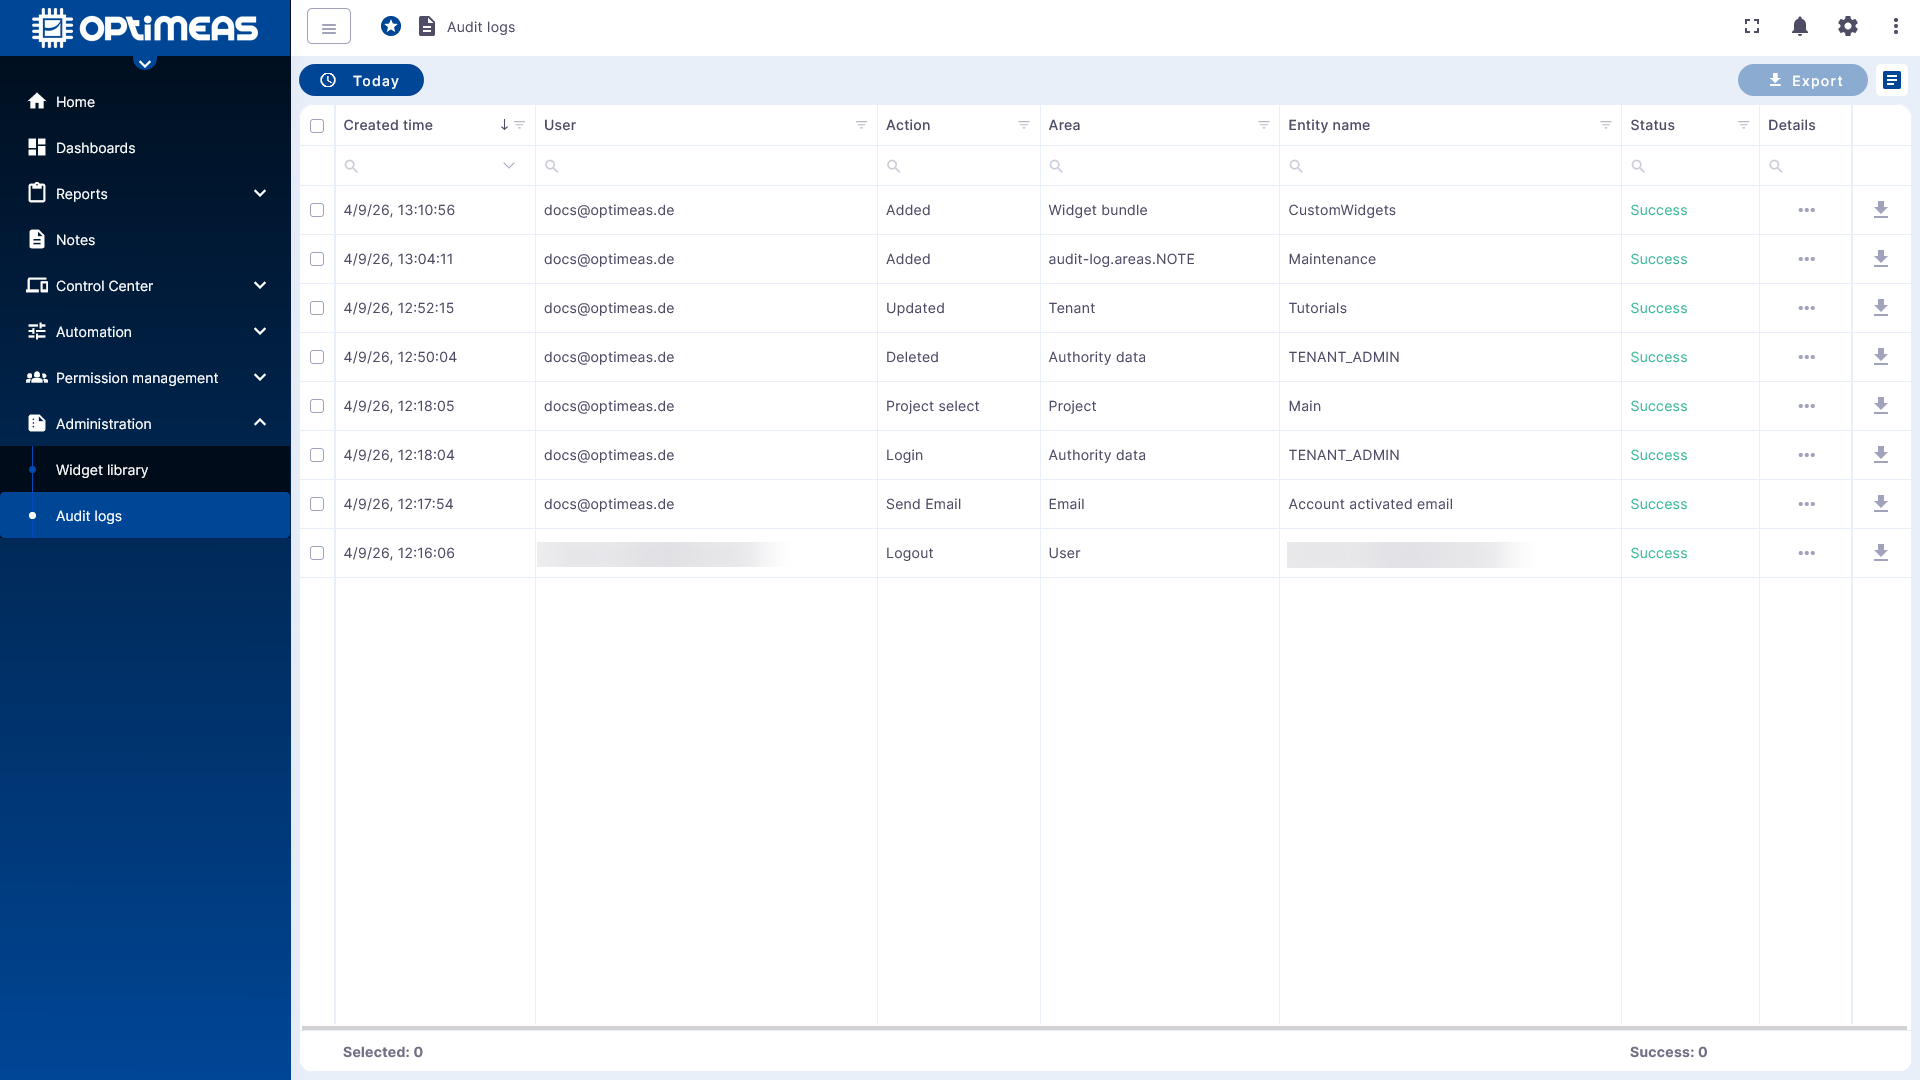
Objet des Audit Logs
Dans la section Audit Logs, toutes les entrées de journal pertinentes sont rassemblées à l'échelle du tenant. Selon leurs autorisations, les utilisateurs peuvent consulter et analyser ces entrées.
Les journaux aident notamment à :
- retracer les modifications apportées aux entités
- rendre transparentes les actions des utilisateurs
- analyser les erreurs ou les modifications inattendues
- documenter les opérations administratives de façon conforme aux exigences d'audit
Filtrage par période
En haut à gauche se trouve un sélecteur de date permettant de restreindre la période affichée. Les entrées de journal peuvent ainsi être consultées de façon ciblée pour un jour donné ou pour une période définie.
C'est particulièrement utile lorsque seules les modifications liées à un événement précis, à une panne ou à une mesure administrative doivent être examinées.
Structure du tableau
Le tableau des Audit Logs affiche pour chaque entrée notamment les informations suivantes :
- Created time comme horodatage de l'entrée de journal
- User comme utilisateur responsable
- Action comme action exécutée
- Area comme domaine fonctionnel ou d'objet concerné
- Entity name comme nom de l'entité concernée
- Status comme résultat de l'action, par exemple réussi ou erroné
La vue détaillée permet de consulter des informations supplémentaires sur une entrée de journal individuelle.
Export et conservation
Les entrées de journal sont enregistrées de façon infalsifiable et ne peuvent pas être supprimées. La traçabilité est ainsi préservée même à long terme.
Les Audit Logs peuvent par ailleurs être exportés afin d'être analysés plus avant en dehors de la plateforme, archivés ou mis à disposition à des fins de contrôle et de justification.
Recommandation pour la pratique
Les Audit Logs devraient être utilisés régulièrement, surtout lors de modifications administratives, d'adaptations de droits, de modifications de configurations ou pour la recherche d'erreurs. Associés à une structure claire d'utilisateurs et de rôles, ils constituent ainsi une base solide de transparence et de contrôle dans l'exploitation courante de la plateforme.