User Permissions
User Permissions
Nell'area User Permissions vengono definite le autorizzazioni concrete dei singoli utenti per un progetto selezionato. Qui non si gestisce quindi soltanto quale utente esiste nel tenant, ma quali diritti questo utente ottiene effettivamente all'interno di una determinata struttura di progetti.
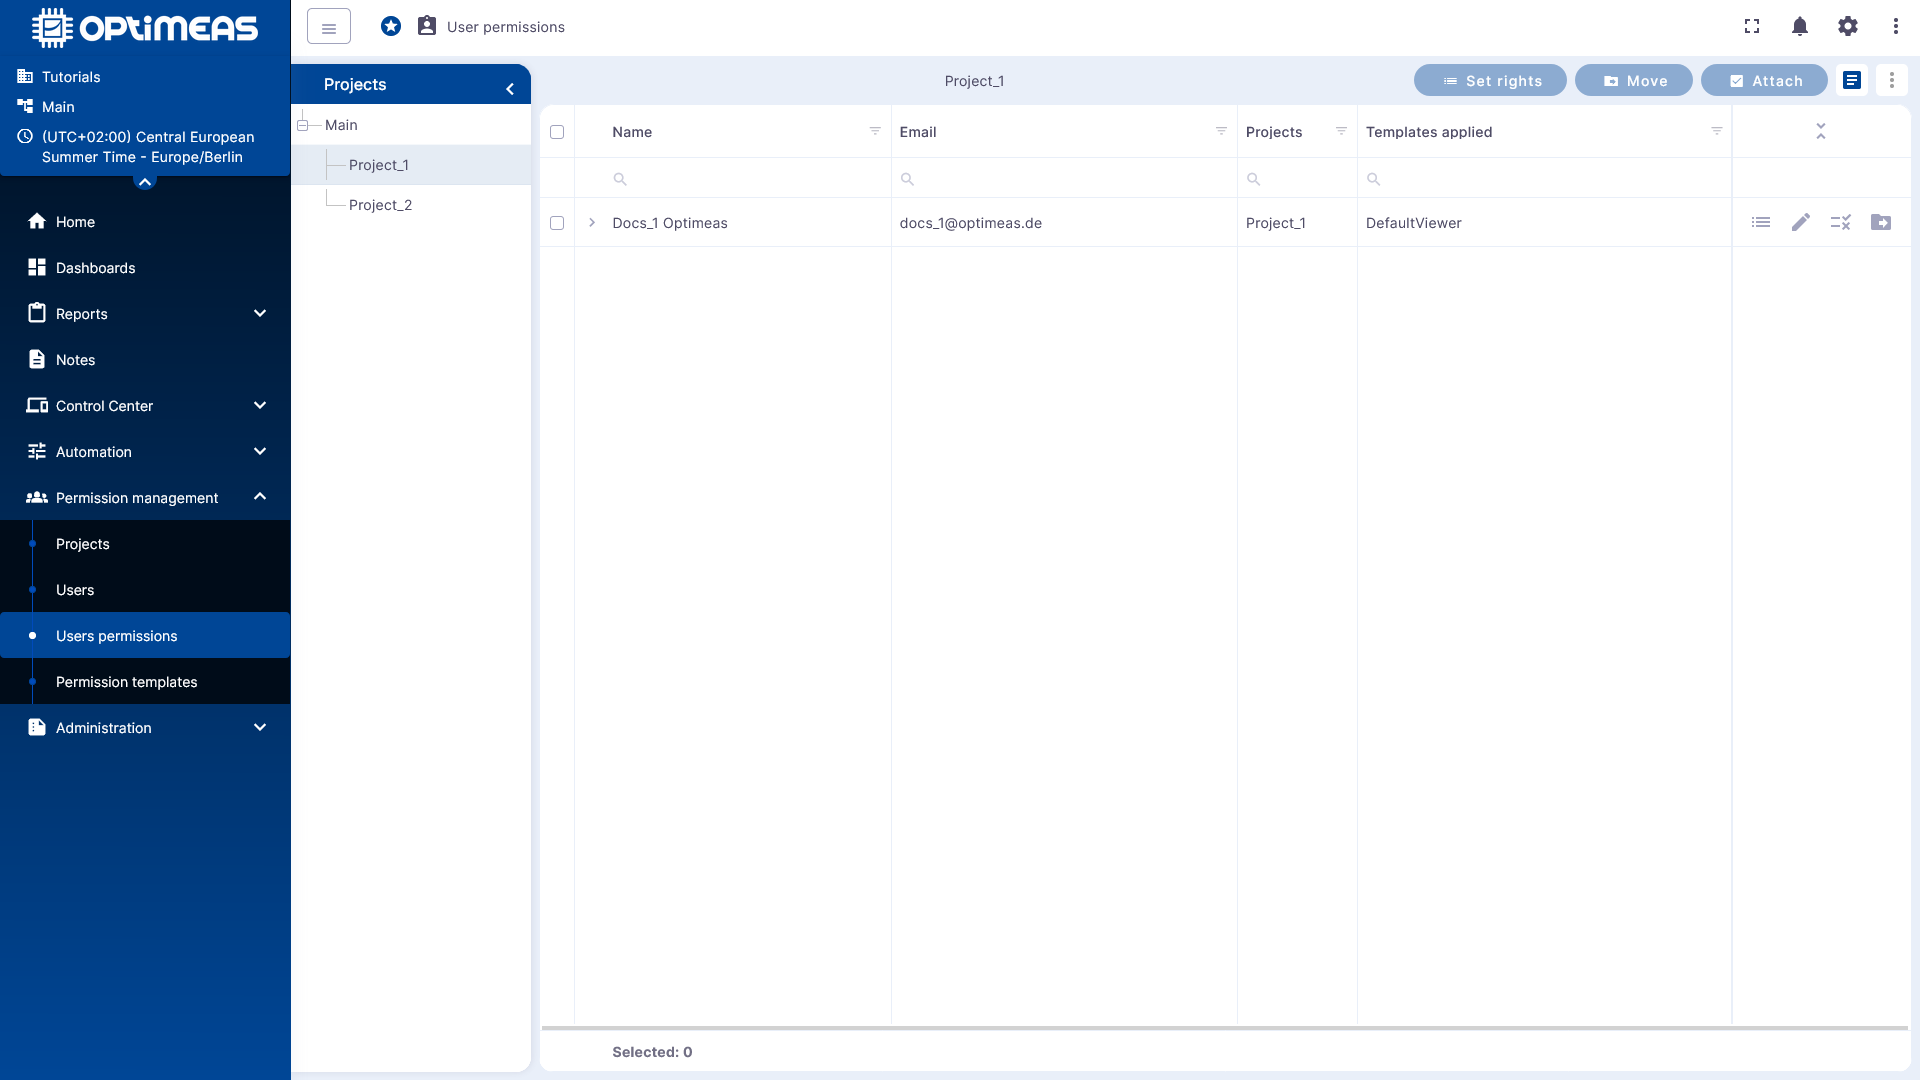
Assegnazione dei diritti per progetto
La selezione inizia sul lato sinistro con il progetto desiderato. Dopo la selezione del progetto, la tabella mostra quali utenti sono assegnati a questo progetto e quali autorizzazioni o template sono attualmente applicati a loro.
In questo modo l'assegnazione dei diritti può essere sempre verificata e modificata nel contesto concreto di un progetto.
Selezionare gli utenti e impostare i diritti
Per l'utente selezionato i diritti possono essere adattati direttamente. A tale scopo l'interfaccia mette a disposizione diverse azioni:
- Set rights, per definire autorizzazioni individuali
- Attach, per assegnare gli utenti a un progetto
- Move, per spostare le assegnazioni in altri progetti
Nella tabella è inoltre visibile se a un utente è già stato applicato un Permission Template.
Diritti individuali e template
I diritti degli utenti possono essere impostati direttamente come configurazione individuale oppure assegnati tramite un template. I template semplificano l'assegnazione ricorrente di profili di diritti standardizzati, mentre i diritti individuali sono adatti a eccezioni o a casi particolari specifici di un progetto.
Se i diritti vengono adattati manualmente, l'utente non è più descritto soltanto da un profilo standard, ma da una configurazione di diritti propria e concreta.
Raccomandazione per la pratica
È opportuno costruire prima una struttura di progetti chiara e assegnare gli utenti a questi progetti. Solo successivamente dovrebbero essere assegnati i diritti veri e propri.
Per i casi standard si raccomanda l'assegnazione tramite template. I diritti individuali dovrebbero essere impiegati in modo mirato dove gli utenti devono discostarsi dal ruolo standard.