Event Processing
Event Processing
Event Processing complementa el trabajo con Rulechains cuando las lógicas recurrentes de alarmas y eventos no deben construirse cada vez manualmente como una estructura de nodos propia.
En esta área se pueden gestionar dos tipos de reglas:
- Calculate alarm rules, para calcular y generar automáticamente alarmas a partir de la telemetría entrante
- Enrich alarm rules, para enriquecer con metadatos adicionales alarmas ya generadas
En la vista de tabla se muestran todas las reglas de Event Processing existentes. En la parte superior izquierda, mediante Create se crea una nueva regla. En la parte superior derecha se pueden eliminar las reglas marcadas.
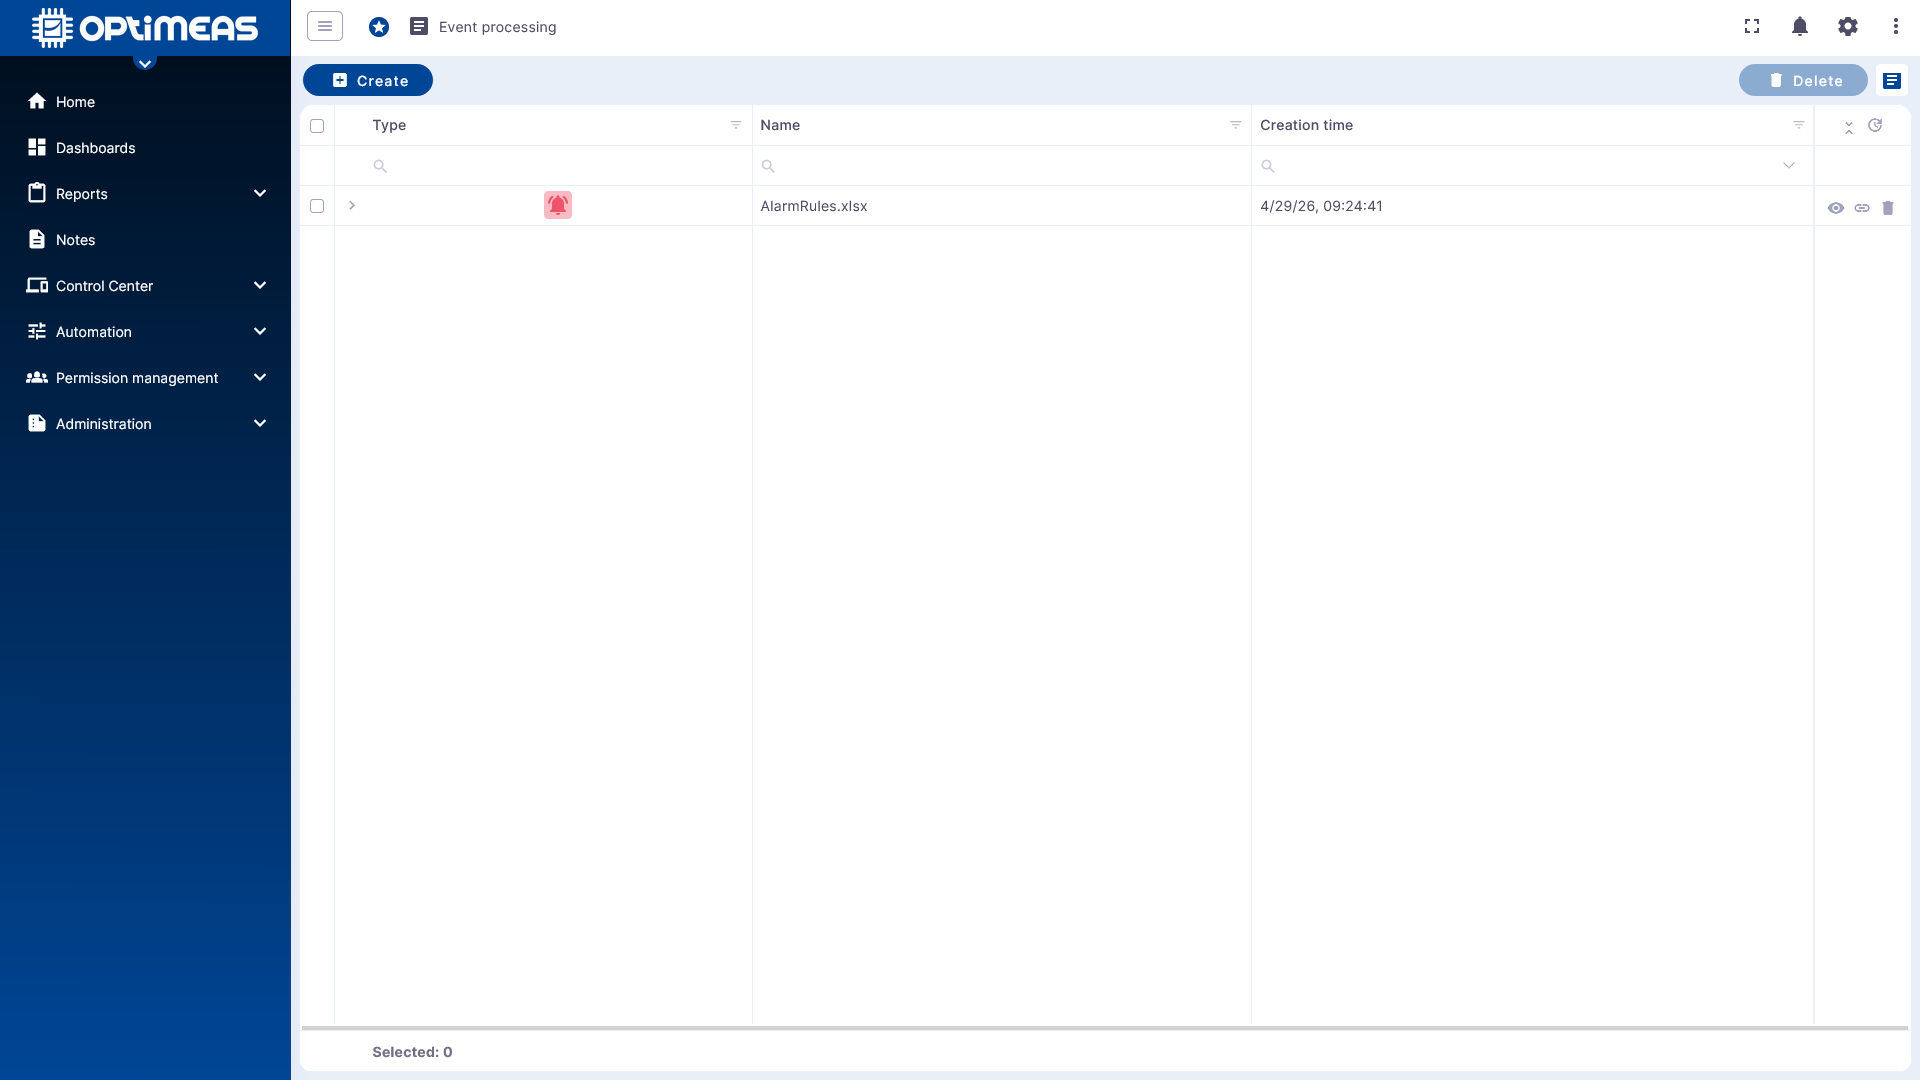
Mediante la columna de acciones de una regla existente están disponibles además las siguientes funciones:
- Ver el contenido de la regla
- Volver a asignar la regla a dispositivos
- Eliminar la regla
Principio básico
Event Processing simplifica los flujos de trabajo de alarmas que, de otro modo, tendrían que construirse manualmente.
Para las reglas de alarma, la lógica corresponde en esencia al siguiente flujo:
Por tanto, la definición tabular de la regla determina qué telemetría se supervisa, cuándo una alarma está activa y qué información adicional se incluye.
Crear una nueva regla
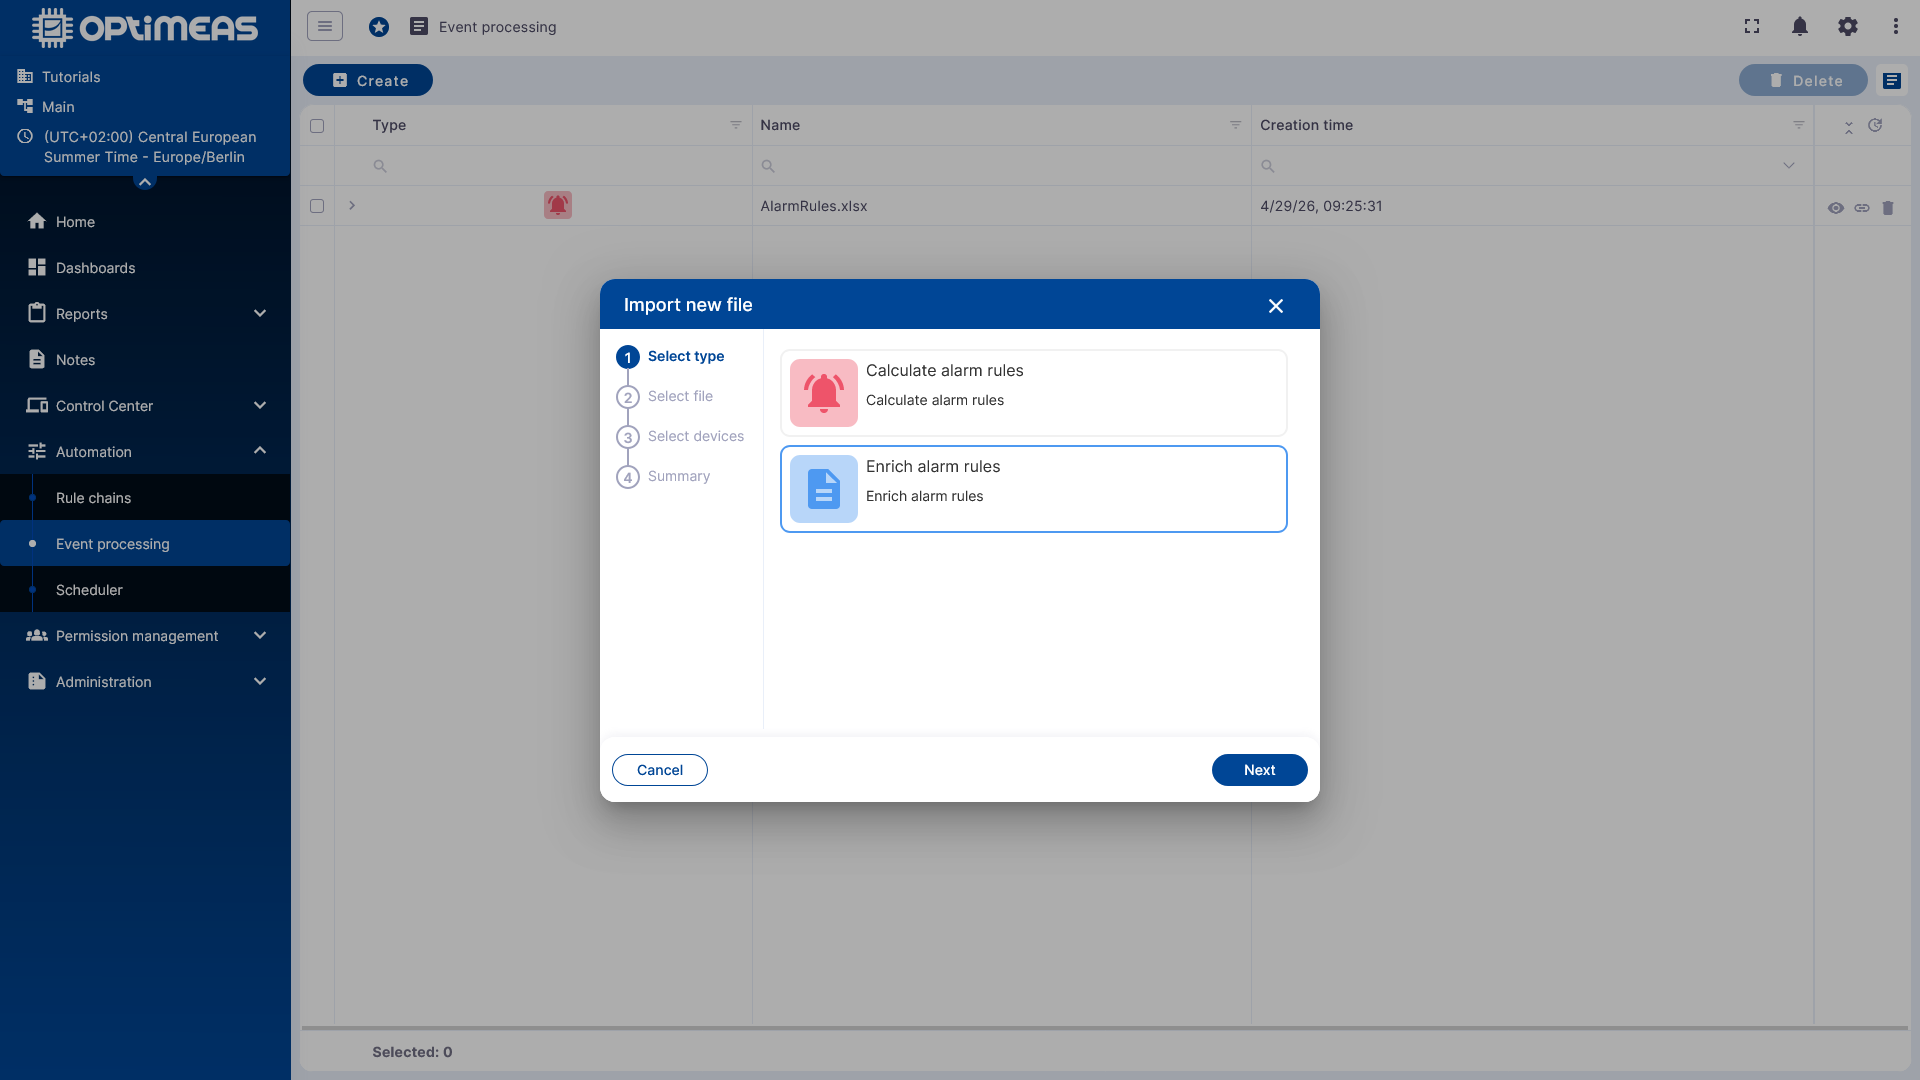
Al crear una nueva regla de Event Processing, primero se selecciona el tipo.
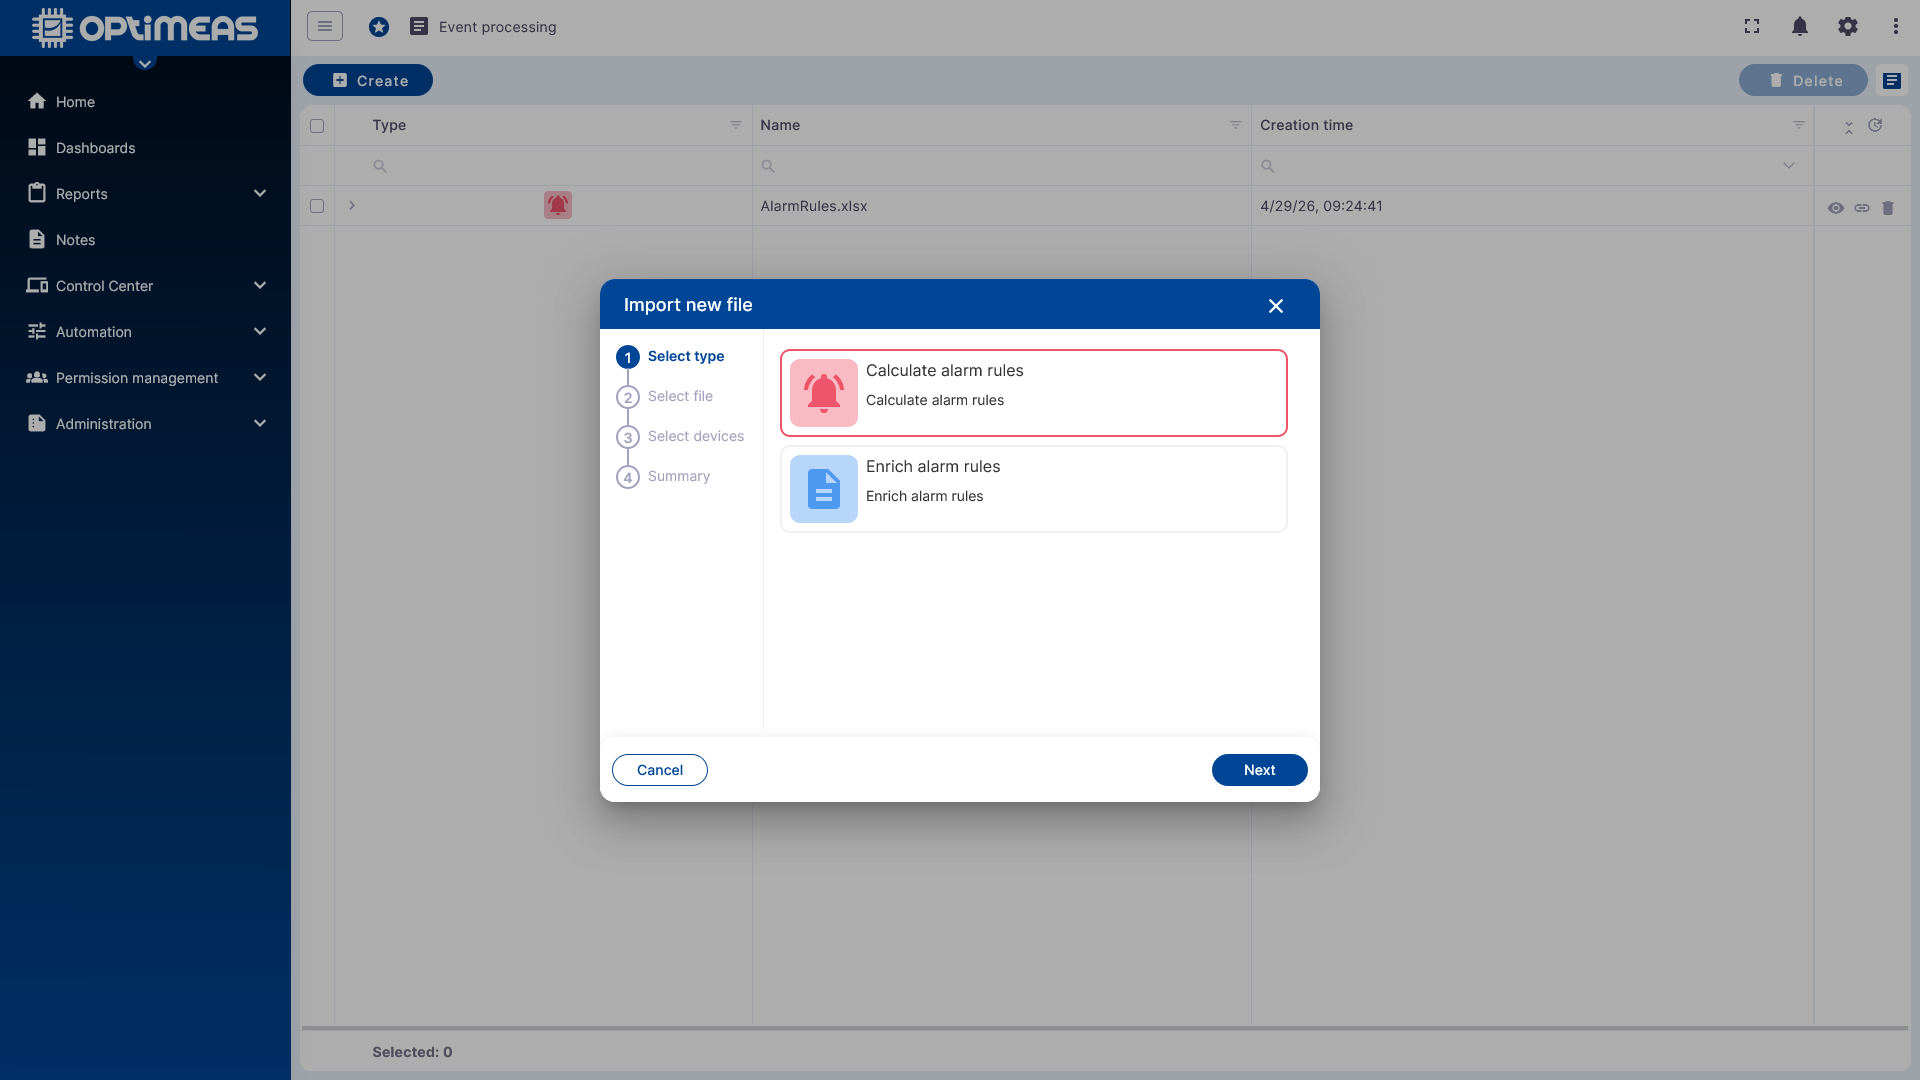
Opciones disponibles:
- Calculate Alarm Rules
- Enrich Alarms
A continuación se carga un archivo de reglas y, en el siguiente paso, se asigna a dispositivos, listas de dispositivos, tipos de dispositivo o al proyecto actual.
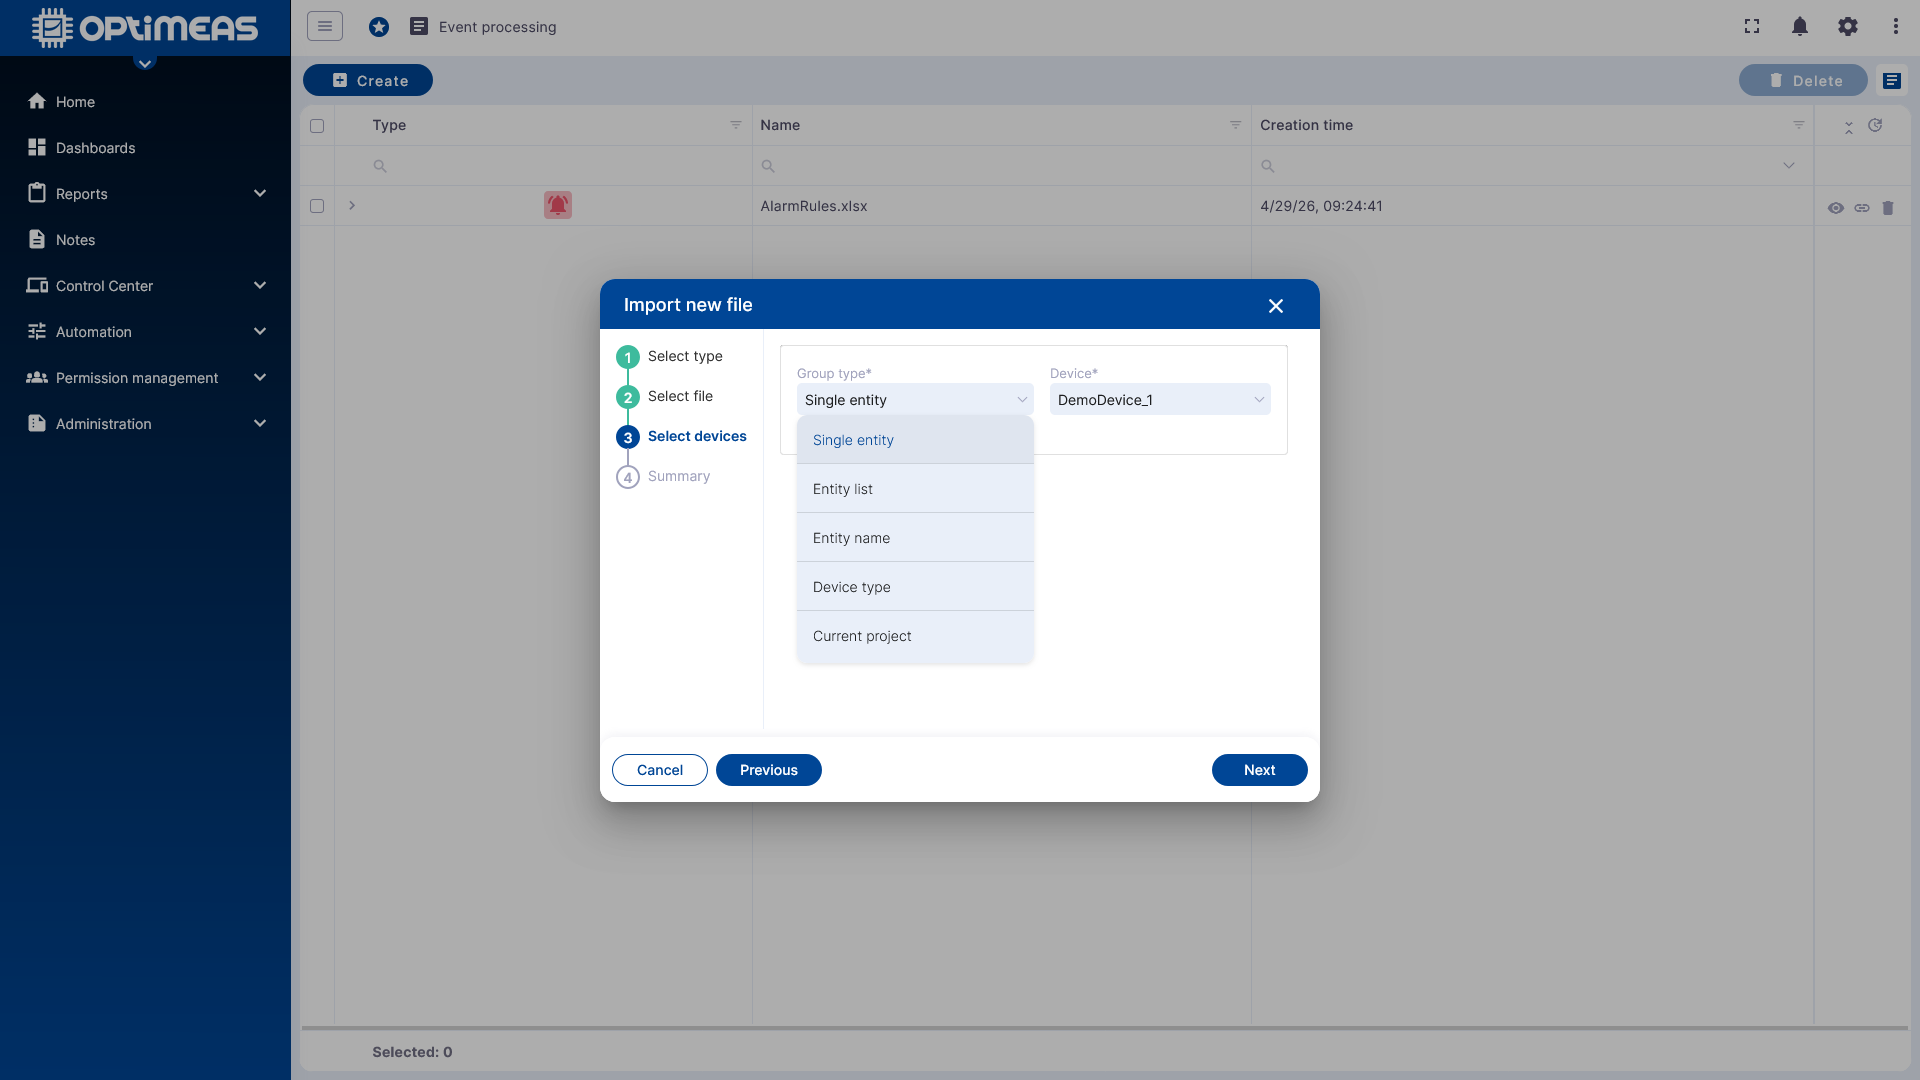
La asignación puede realizarse mediante los siguientes tipos de agrupación:
- Single entity
- Entity list
- Entity name
- Device type
- Current project
De este modo, una regla solo se aplica a los dispositivos seleccionados o al grupo de dispositivos definido.
Calculate Alarm Rules
Las Calculate Alarm Rules sirven para definir de forma declarativa las condiciones de alarma a partir de los datos de telemetría, en lugar de modelar una Rulechain propia para cada alarma.
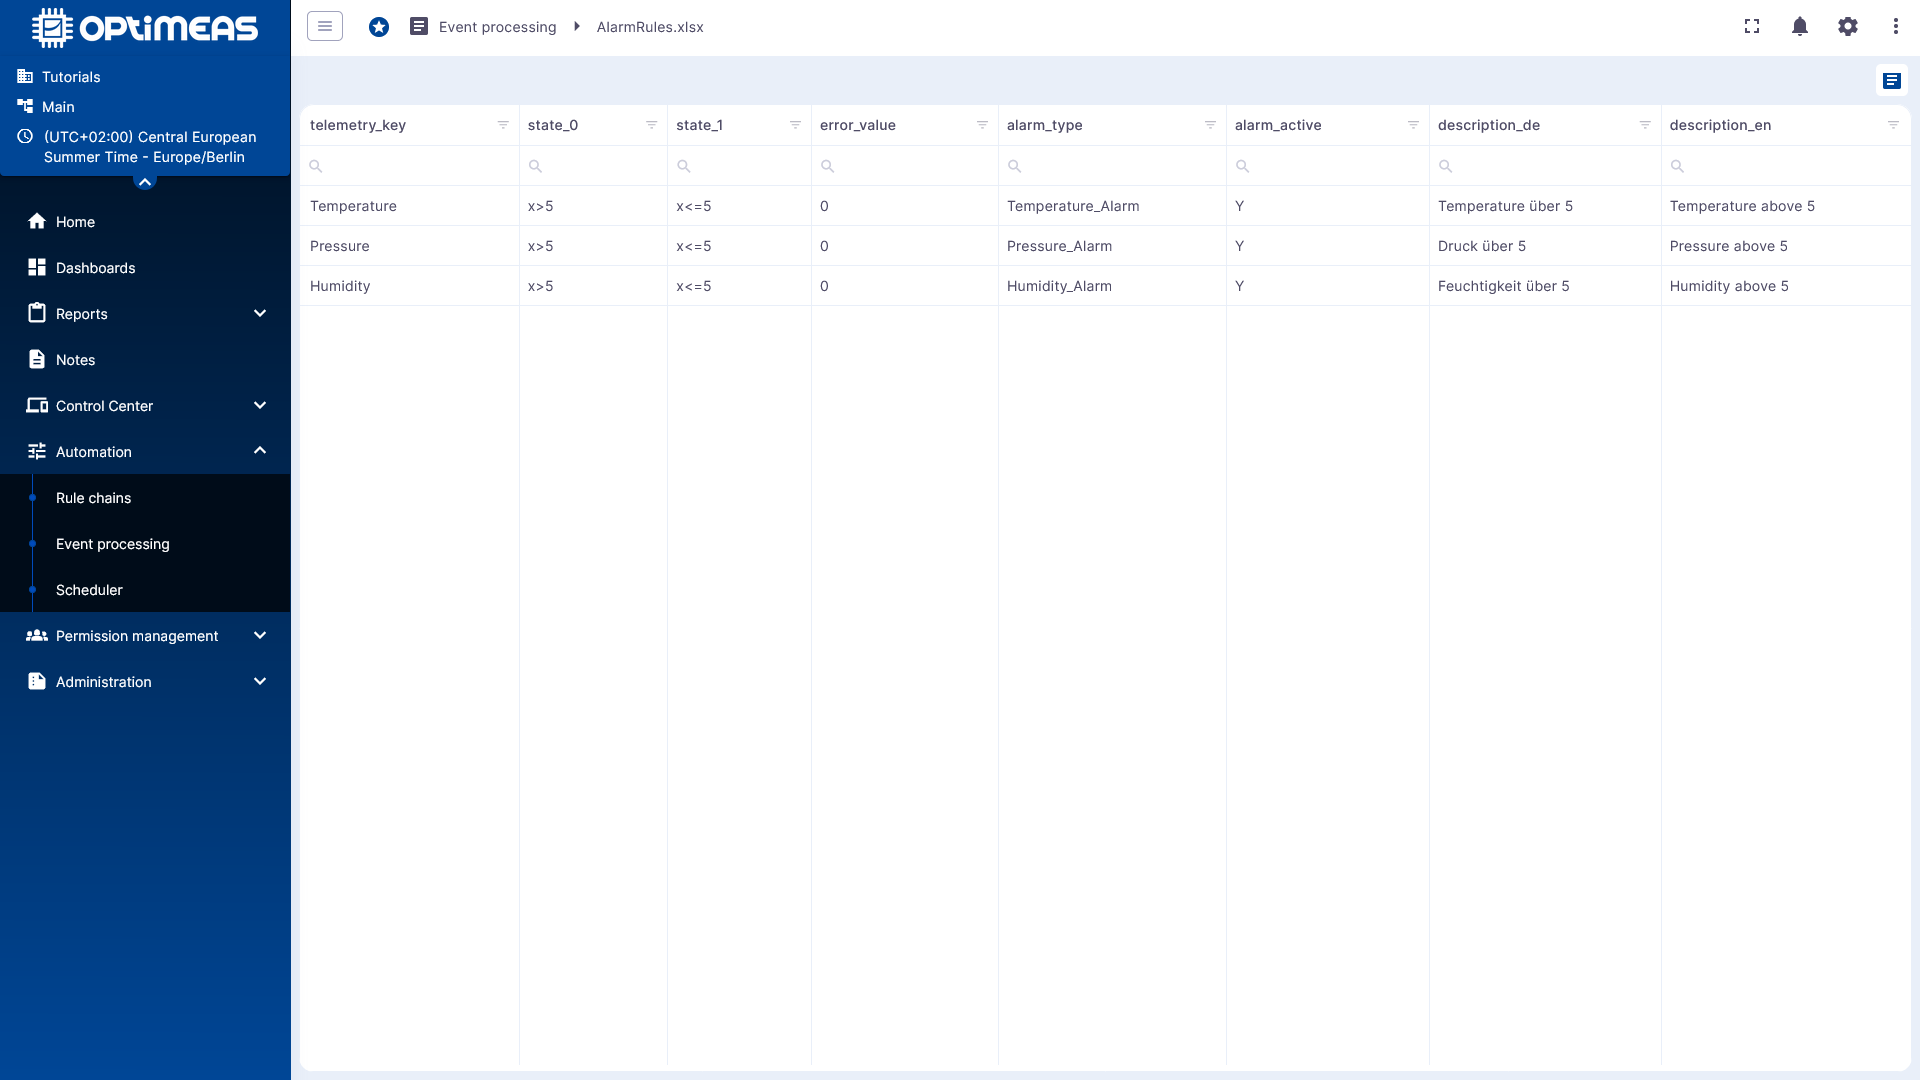
Tras la importación, la tabla leída puede revisarse directamente en optiCLOUD.
Estructura del archivo de reglas
El archivo de importación tiene una estructura tabular. Las columnas obligatorias son:
| Columna | Significado |
|---|---|
telemetry_key | Canal de telemetría al que se aplica la regla |
state_0 | Condición o estado objetivo para el estado 0 |
state_1 | Condición o estado objetivo para el estado 1 |
error_value | Indica qué estado se considera alarma (state 0 o state 1) |
alarm_type | Nombre o tipo de la alarma que se debe generar |
alarm_active | Activa o desactiva la regla |
Opcionalmente se pueden añadir tantas columnas de metadatos adicionales como se desee:
meta_field_<NAME>para metadatos que se establecen independientemente del estadometa_field_<NAME>_value_0para metadatos solo constate_0meta_field_<NAME>_value_1para metadatos solo constate_1
Los prefijos meta_field_ así como los sufijos _value_0 y _value_1 están predefinidos y son fijos.
Cálculos de la regla
Los estados pueden contener valores fijos sencillos o expresiones. Algunos ejemplos son:
x == 1x >= 15x > 15 && x < 30x * 1.25 >= 100text == "myText"
De este modo se pueden representar tanto valores límite numéricos como condiciones lógicas más complejas, donde «x» es la variable que representa el valor de telemetría entrante.
Ejemplo
| telemetry_key | state_0 | state_1 | error_value | alarm_type | alarm_active | meta_field_Description_EN | meta_field_Description_DE |
|---|---|---|---|---|---|---|---|
| Temperature | x>5 | x<=5 | 0 | Temperature_Alarm | Y | Temperature above 5 | Temperature über 5 |
| Pressure | x>5 | x<=5 | 0 | Pressure_Alarm | Y | Pressure above 5 | Druck über 5 |
| Humidity | x>5 | x<=5 | 0 | Humidity_Alarm | Y | Humidity above 5 | Feuchtigkeit über 5 |
El ejemplo puede descargarse aquí (es necesaria la conversión a .xlsx)
Volver a asignar a dispositivos
Las reglas ya creadas pueden abrirse de nuevo más adelante y asignarse a otros dispositivos o grupos.
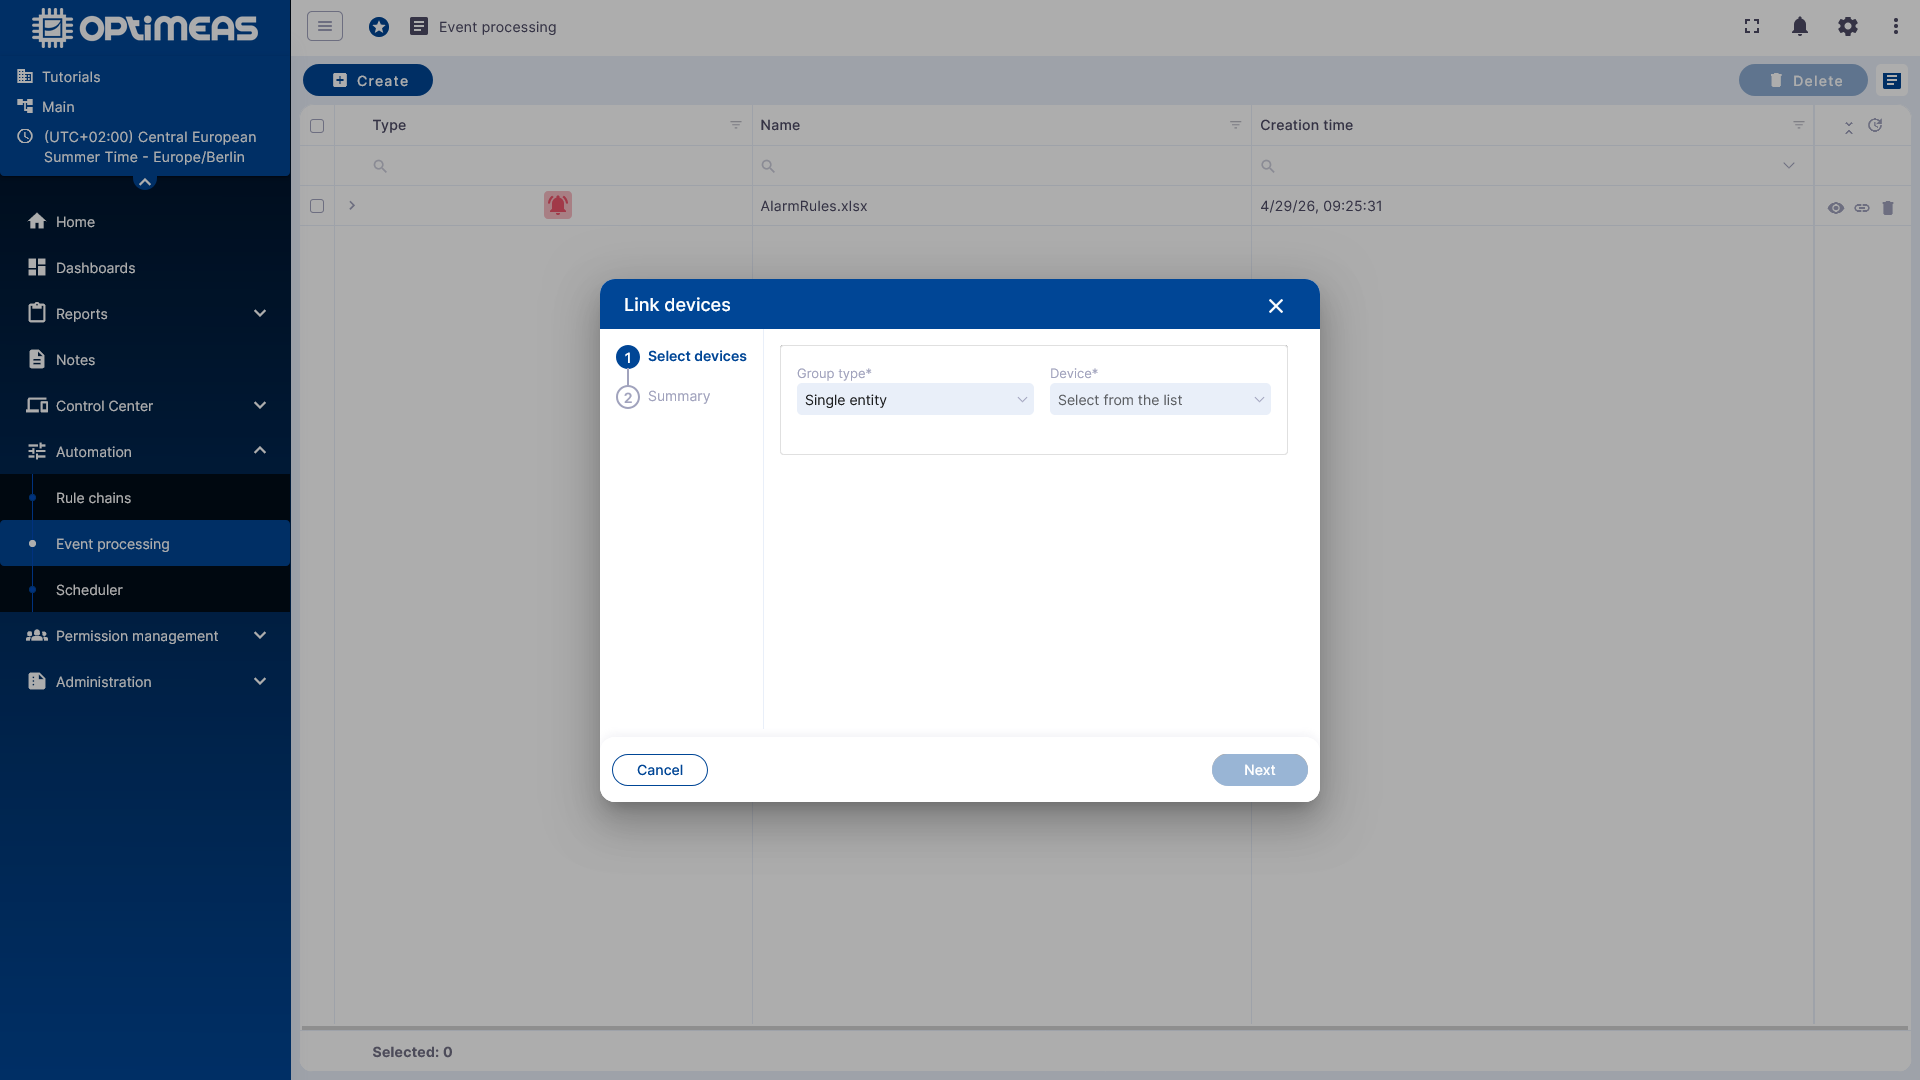
Esto resulta útil cuando la misma definición de regla debe aplicarse a otros dispositivos, sin necesidad de crear un segundo archivo de reglas.
Integrar en la Root Rule Chain
Para que la regla se active, debe integrarse además en la Root Rule Chain.
Para ello, en la Root Rule Chain se utiliza, en Event Rule, el nodo Complex Alarm.
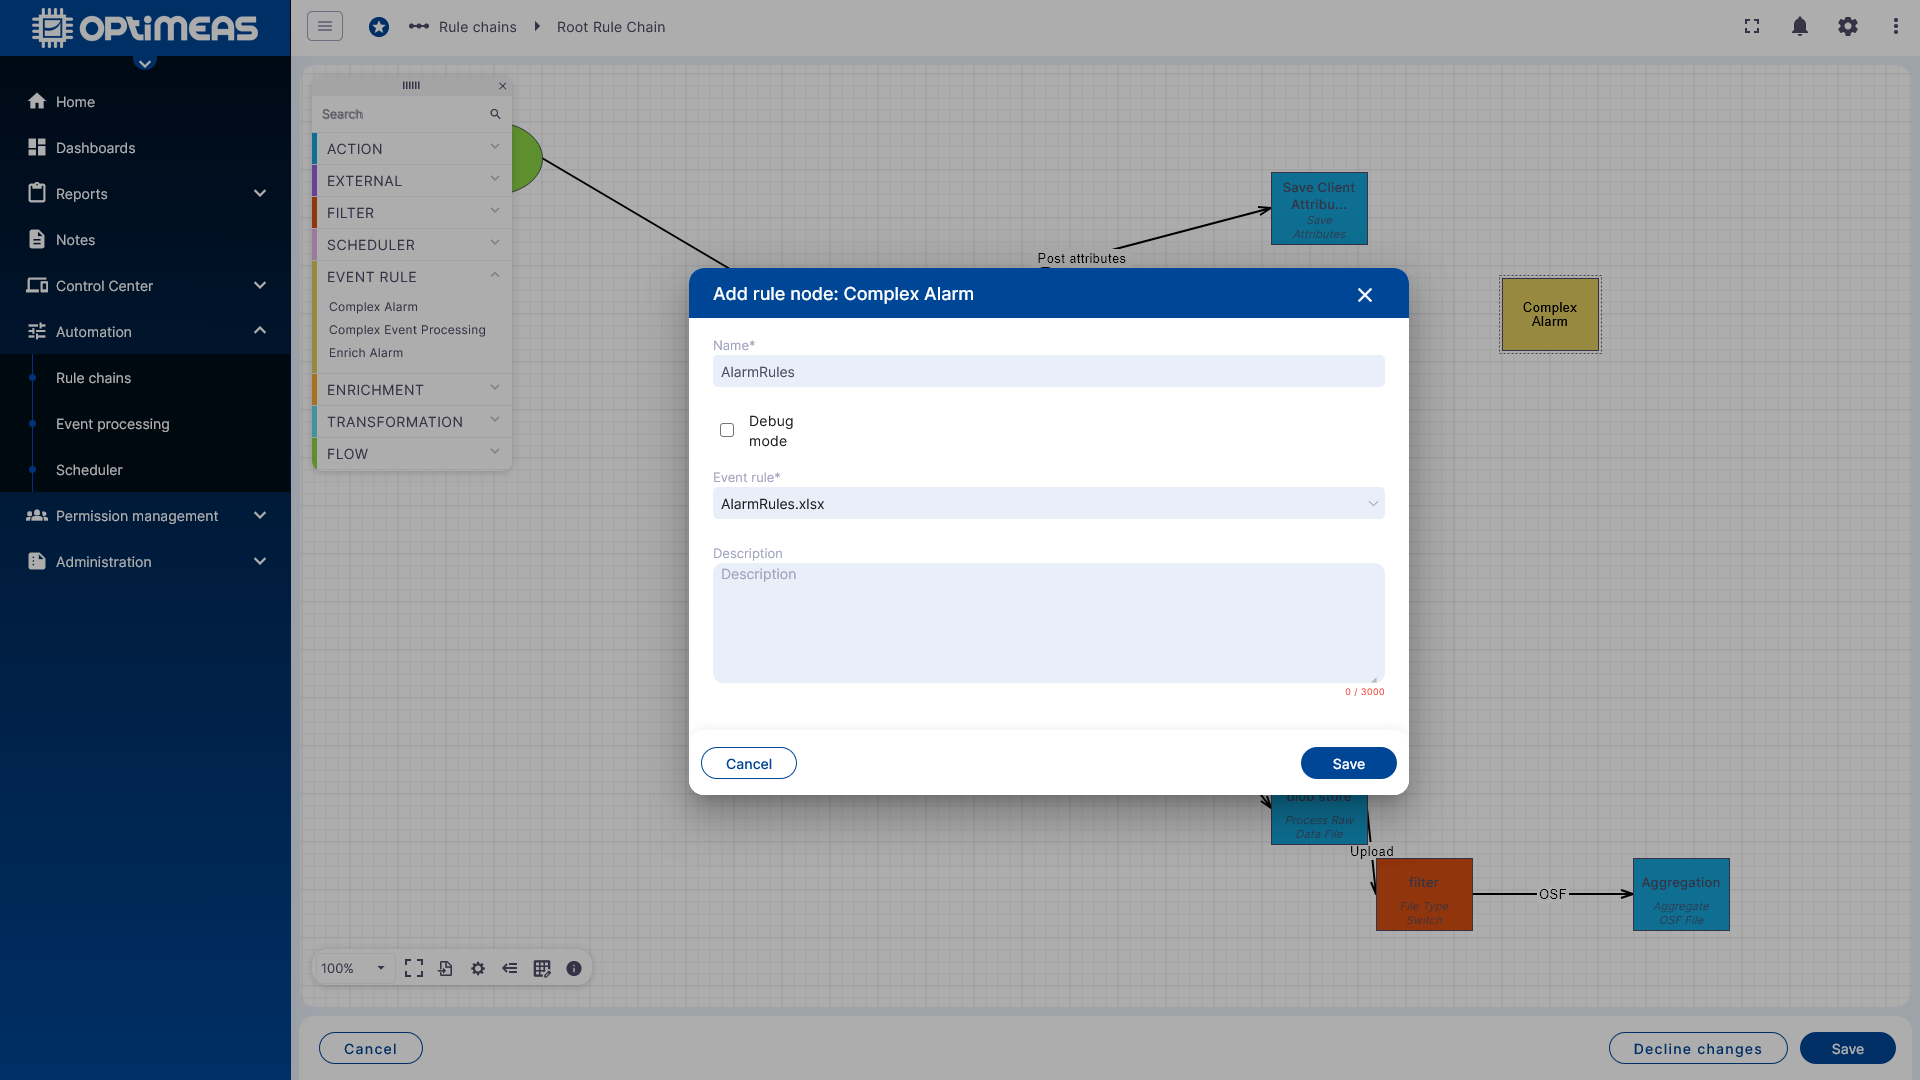
El nodo se inserta después de Save Timeseries y se conecta con la relación Success.
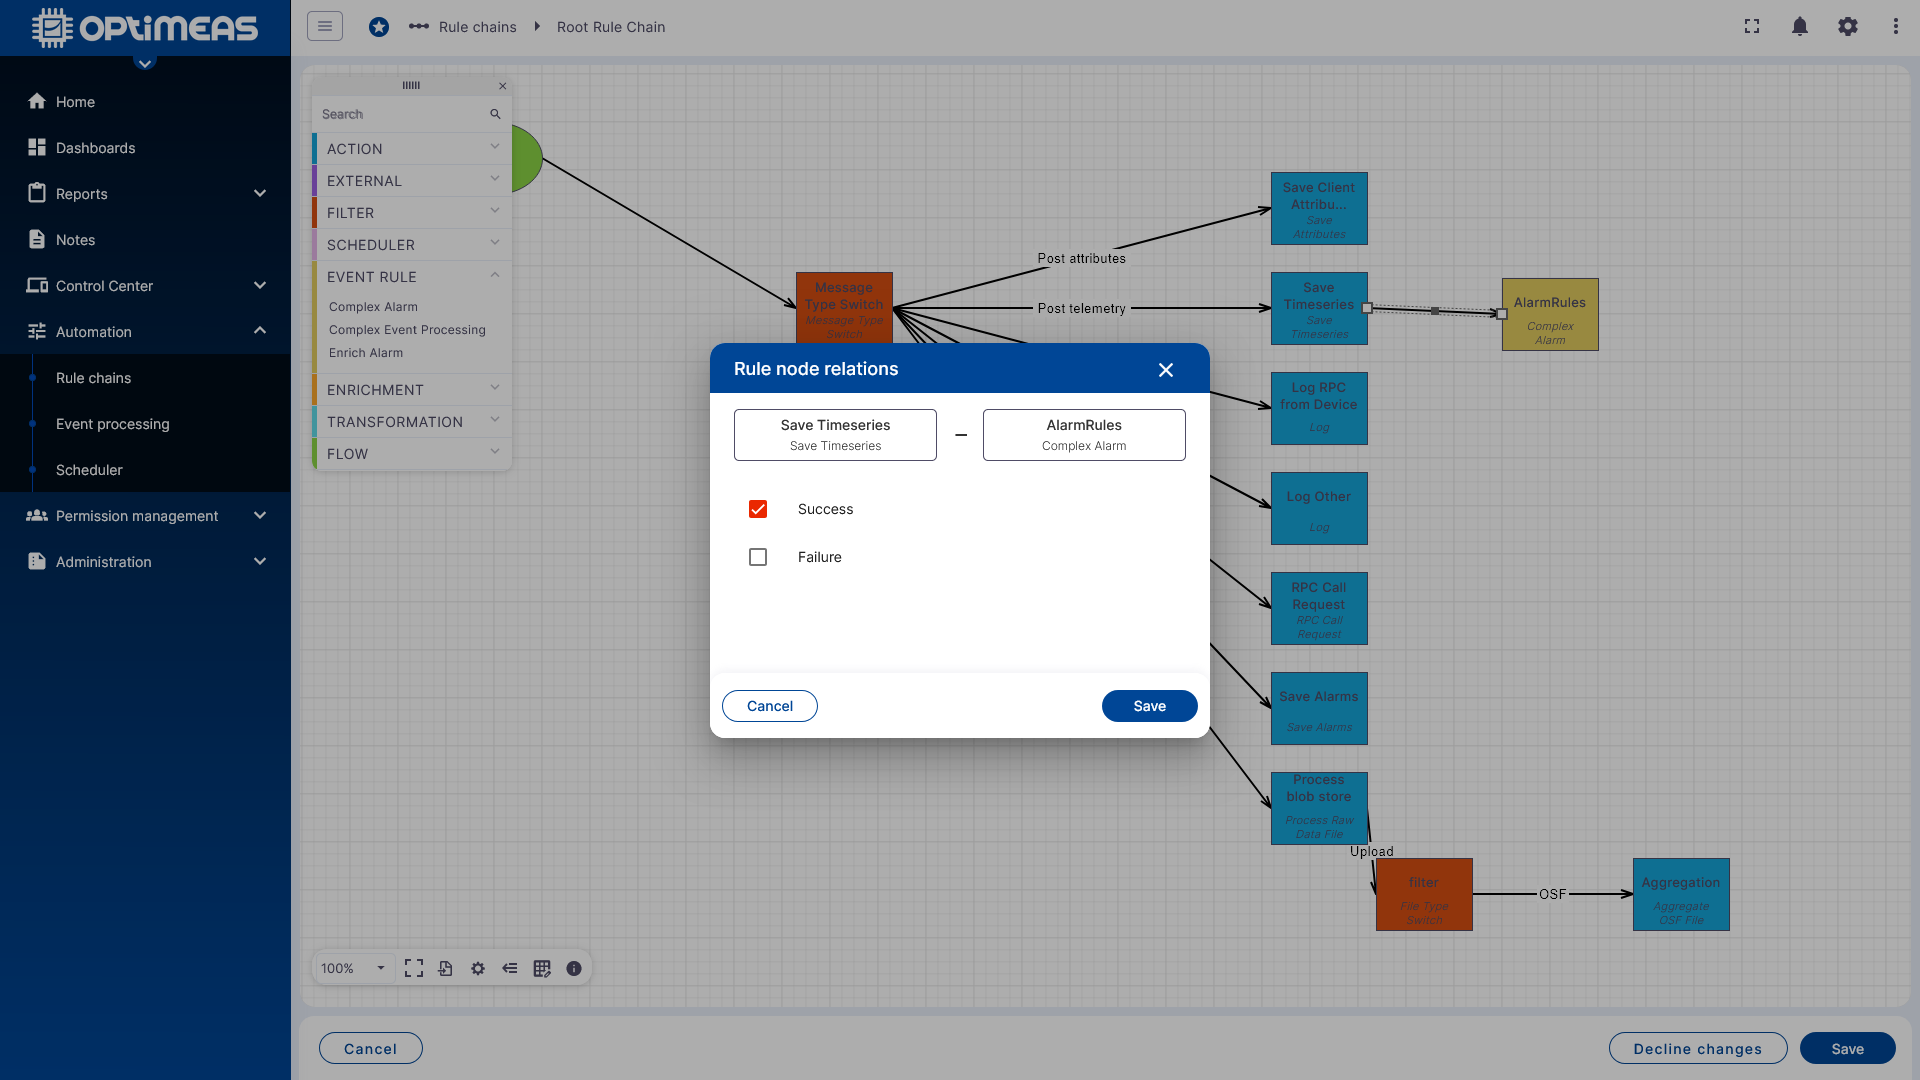
De este modo, un valor de telemetría entrante se guarda primero y a continuación se evalúa con las reglas de alarma.
Resultado en el dispositivo
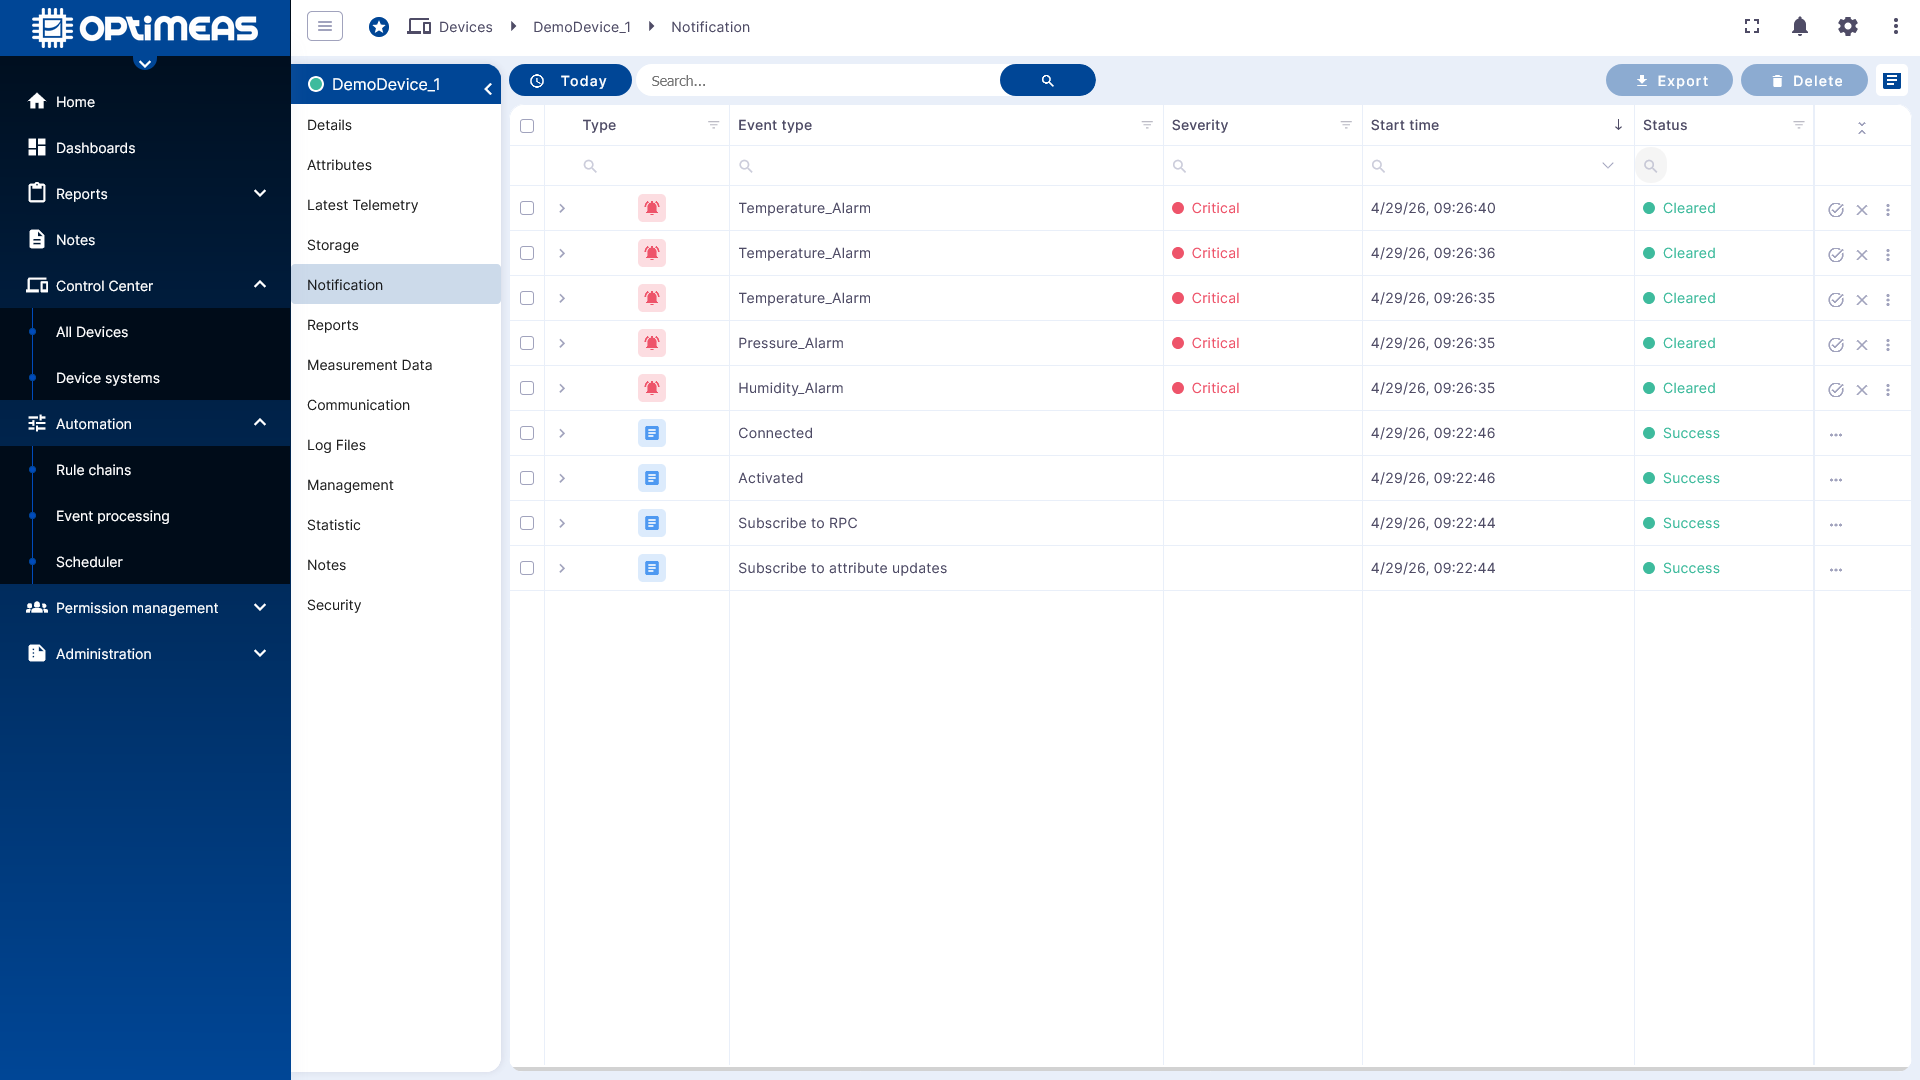
Tras guardar la Root Rule Chain, las alarmas generadas aparecen en el dispositivo correspondiente, en el área Notifications. En la fila de cada alarma, mediante el icono Details se puede consultar el contenido completo de la alarma.
Enrich Alarms
Las Enrich Alarms se utilizan para dotar de información adicional, en función de su alarm_type, a las alarmas que el dispositivo envía directamente a optiCLOUD, por ejemplo con indicaciones de manejo, avisos de servicio u otras medidas recomendadas. Esto es útil cuando el dispositivo transmite a la nube, p. ej., alarmas de una unidad de control, pero dichas alarmas contienen poca información. optiCLOUD puede entonces enriquecerlas directamente con la información existente, lo que simplifica la visualización en dashboards o también una evaluación posterior de las alarmas.
El proceso de creación es idéntico: seleccionar el tipo, cargar el archivo, definir los dispositivos o grupos de destino.
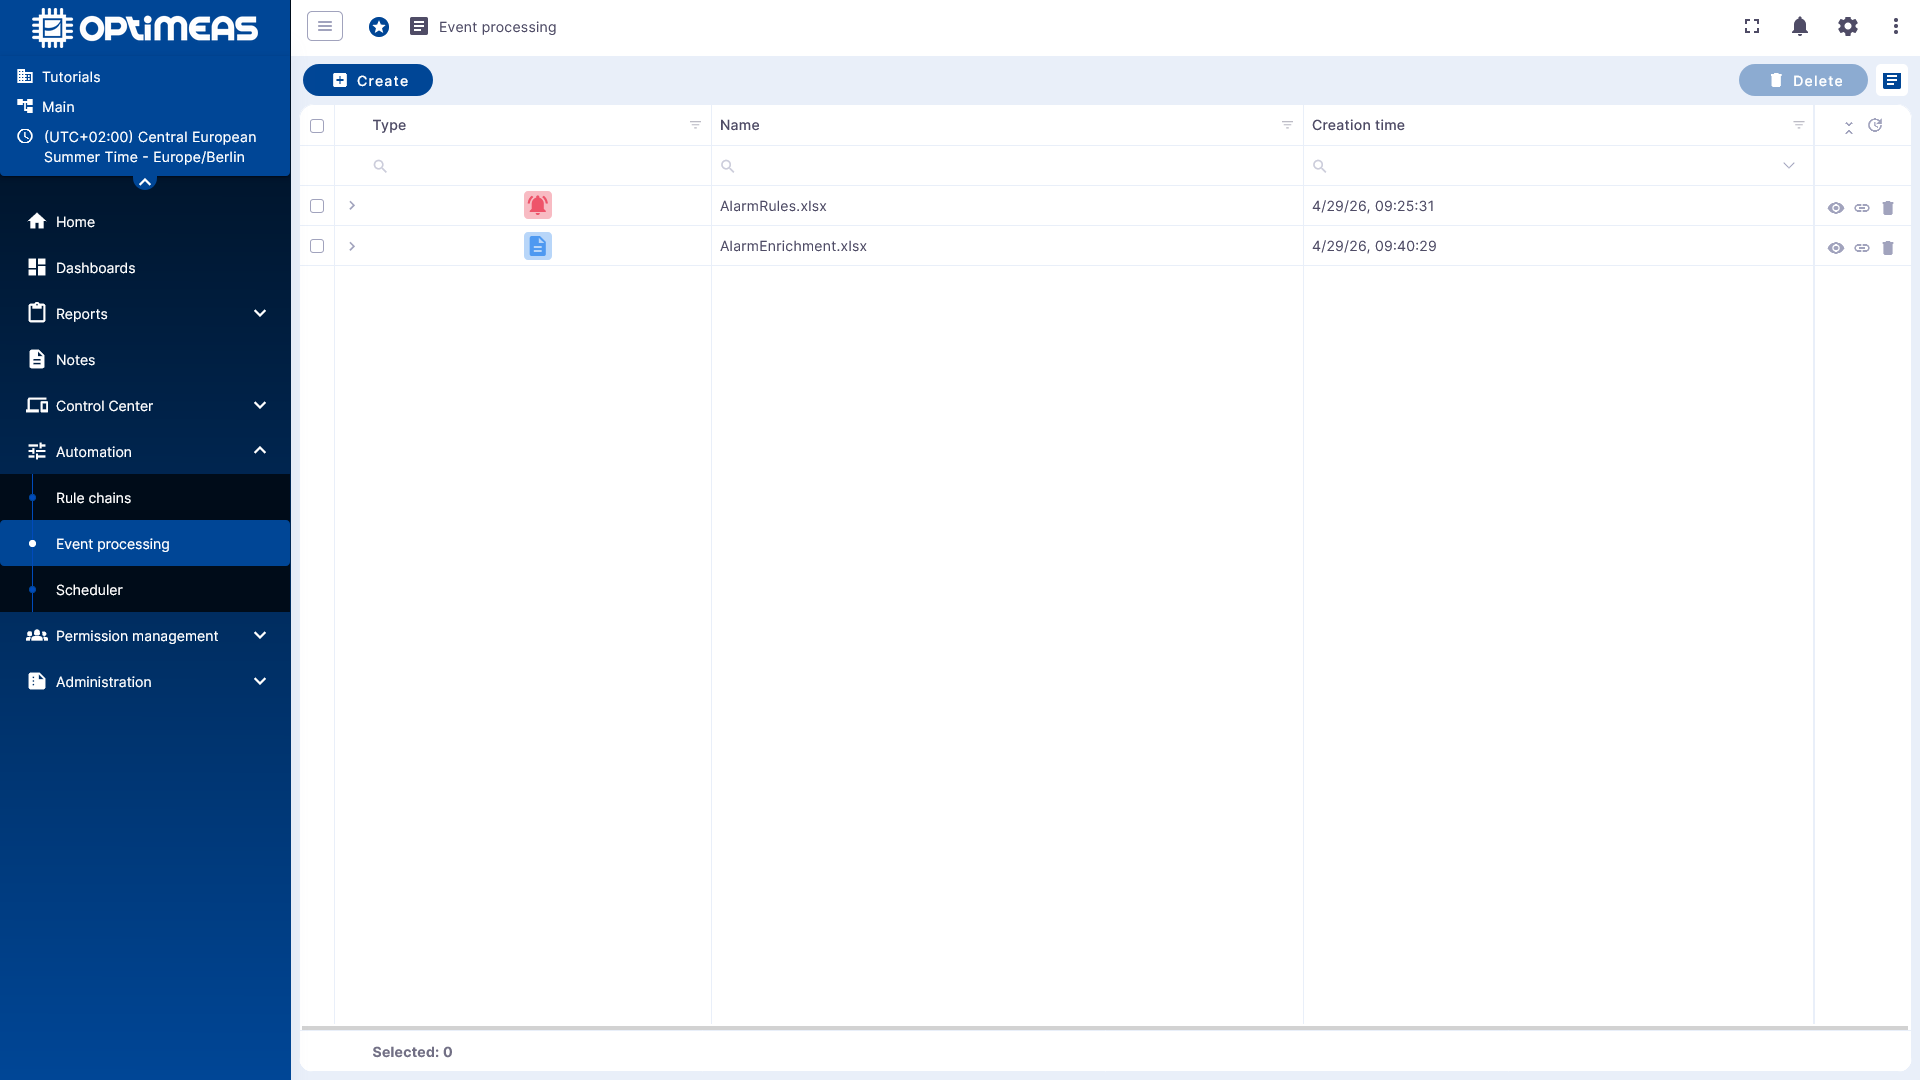
Tras crearla, la regla aparece también en la vista general de Event Processing.
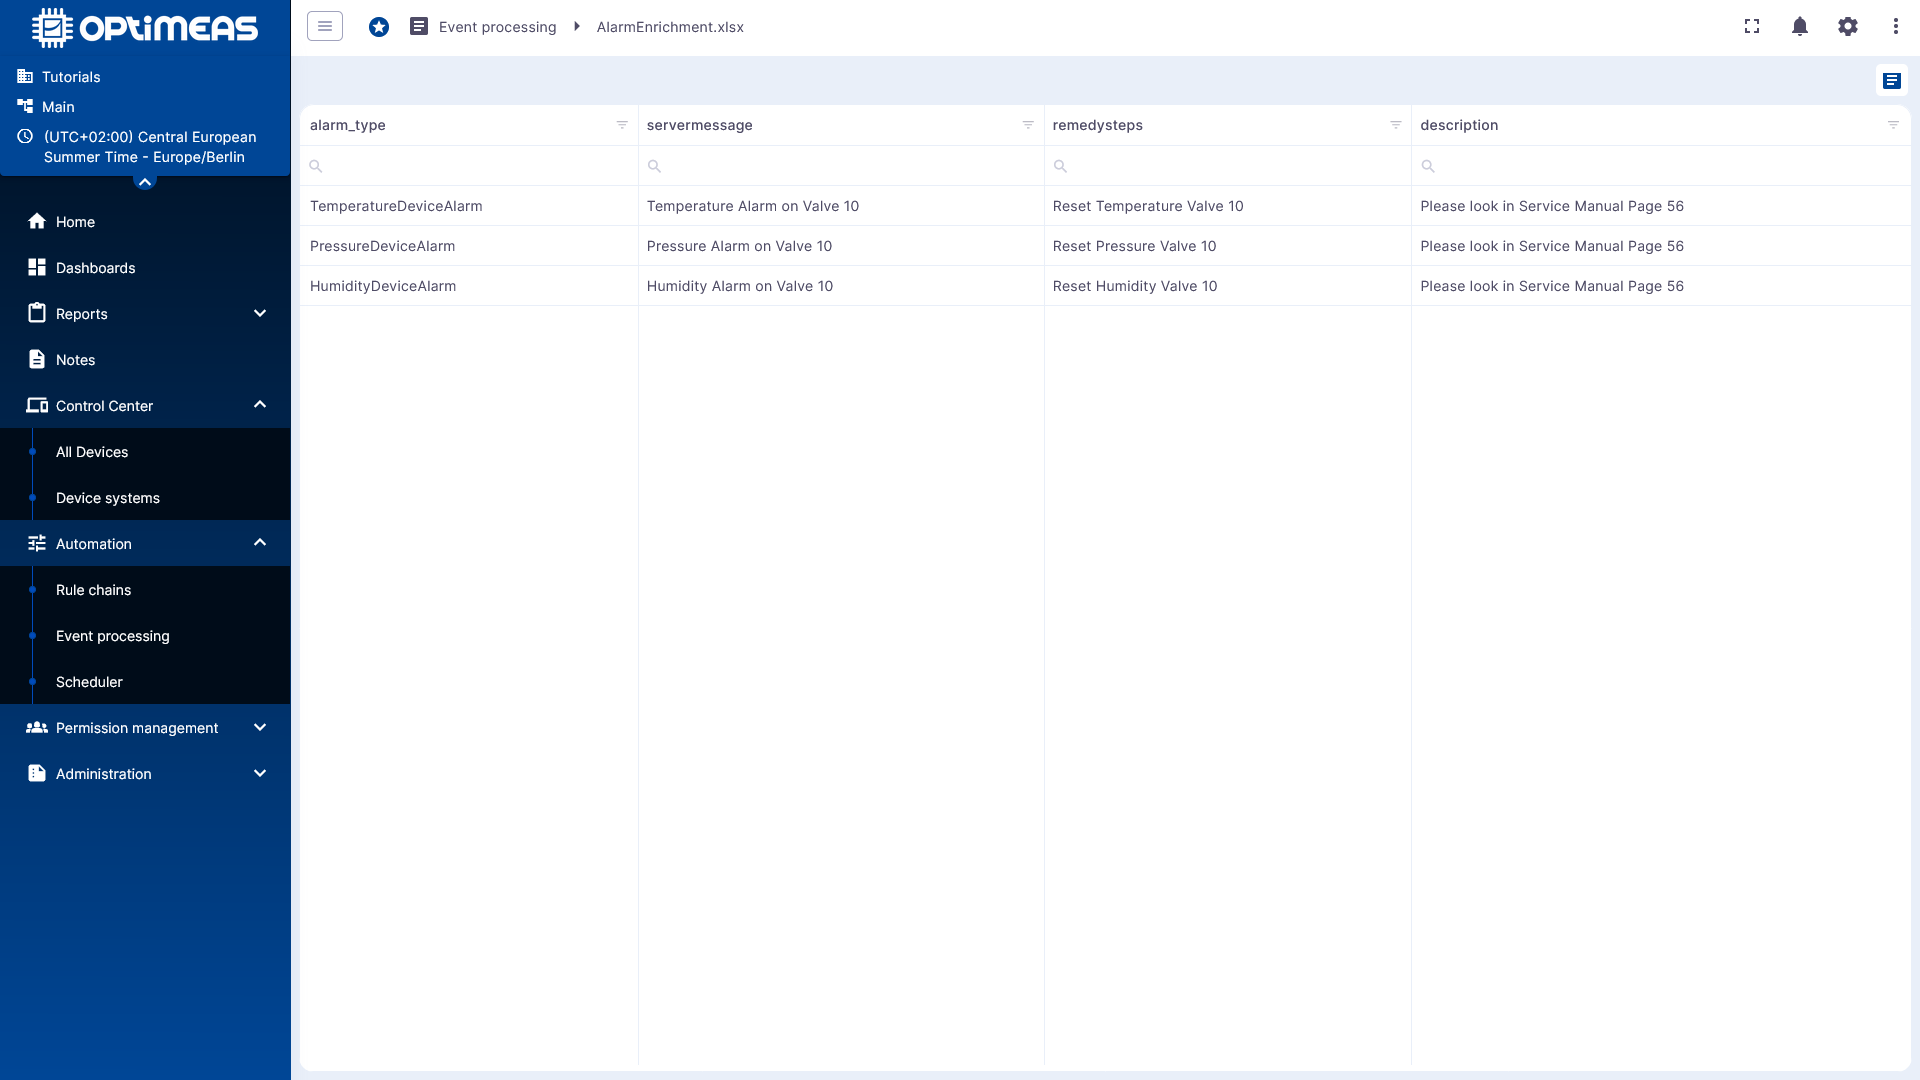
Tras la importación, también se puede consultar directamente la tabla leída.
Estructura del archivo de reglas
Las columnas obligatorias son:
| Columna | Significado |
|---|---|
alarm_type | Tipo de alarma que se debe enriquecer |
alarm_active | Activa o desactiva la regla correspondiente |
Los metadatos adicionales se añaden como columnas más con el formato meta_field_<NAME>.
Ejemplo
| alarm_type | alarm_active | meta_field_servermessage | meta_field_description | meta_field_remedysteps |
|---|---|---|---|---|
| TemperatureDeviceAlarm | y | Temperature Alarm on Valve 10 | Please look in Service Manual Page 56 | Reset Temperature Valve 10 |
| PressureDeviceAlarm | y | Pressure Alarm on Valve 10 | Please look in Service Manual Page 56 | Reset Pressure Valve 10 |
| HumidityDeviceAlarm | y | Humidity Alarm on Valve 10 | Please look in Service Manual Page 56 | Reset Humidity Valve 10 |
El ejemplo puede descargarse aquí (es necesaria la conversión a .xlsx)
Activar la regla de enriquecimiento
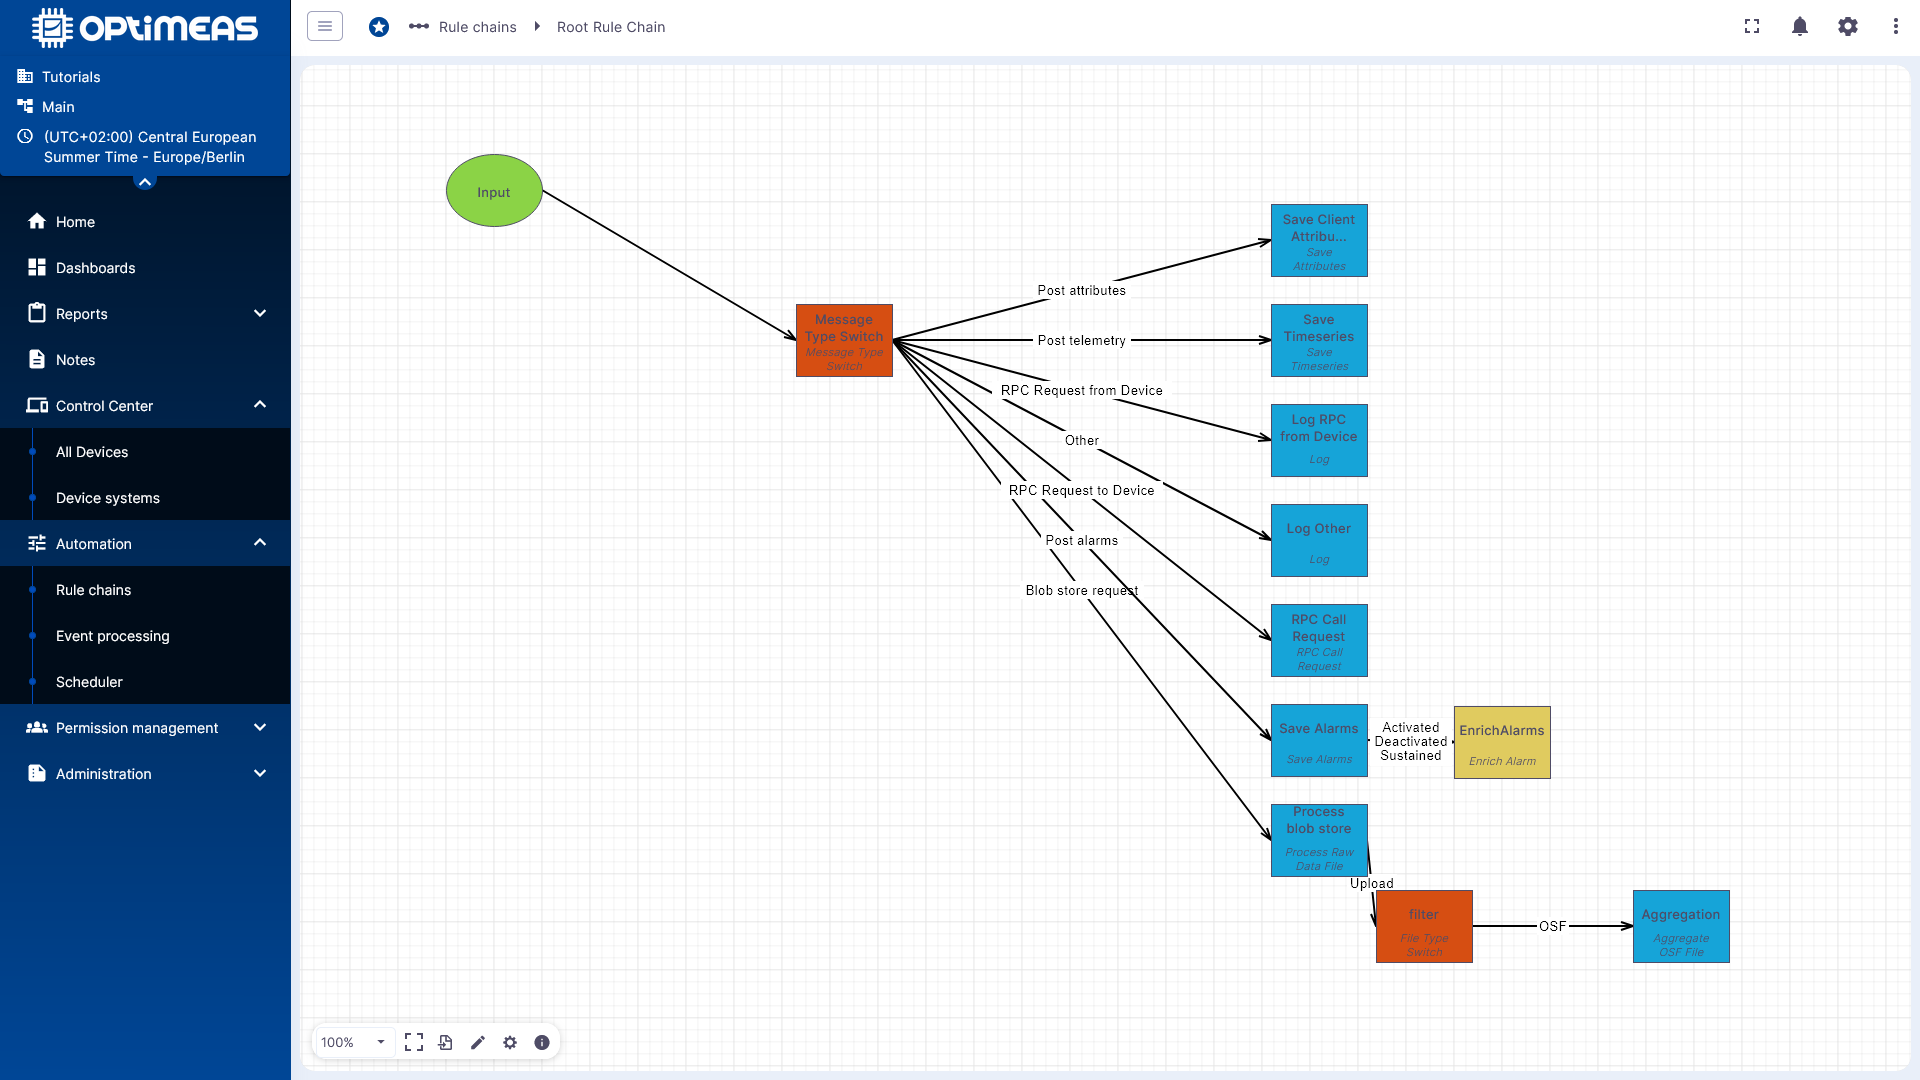
Para el procesamiento en la Root Rule Chain se utiliza, en Event Rule, el nodo Enrich Alarm.
El nodo se conecta después de Save Alarms, de modo que la alarma se guarde primero y después se complete con los campos adicionales.
Resultado en los detalles de la alarma
Tras la activación, la información adicional puede consultarse en la vista del dispositivo, en Notification, mediante los detalles de la alarma.
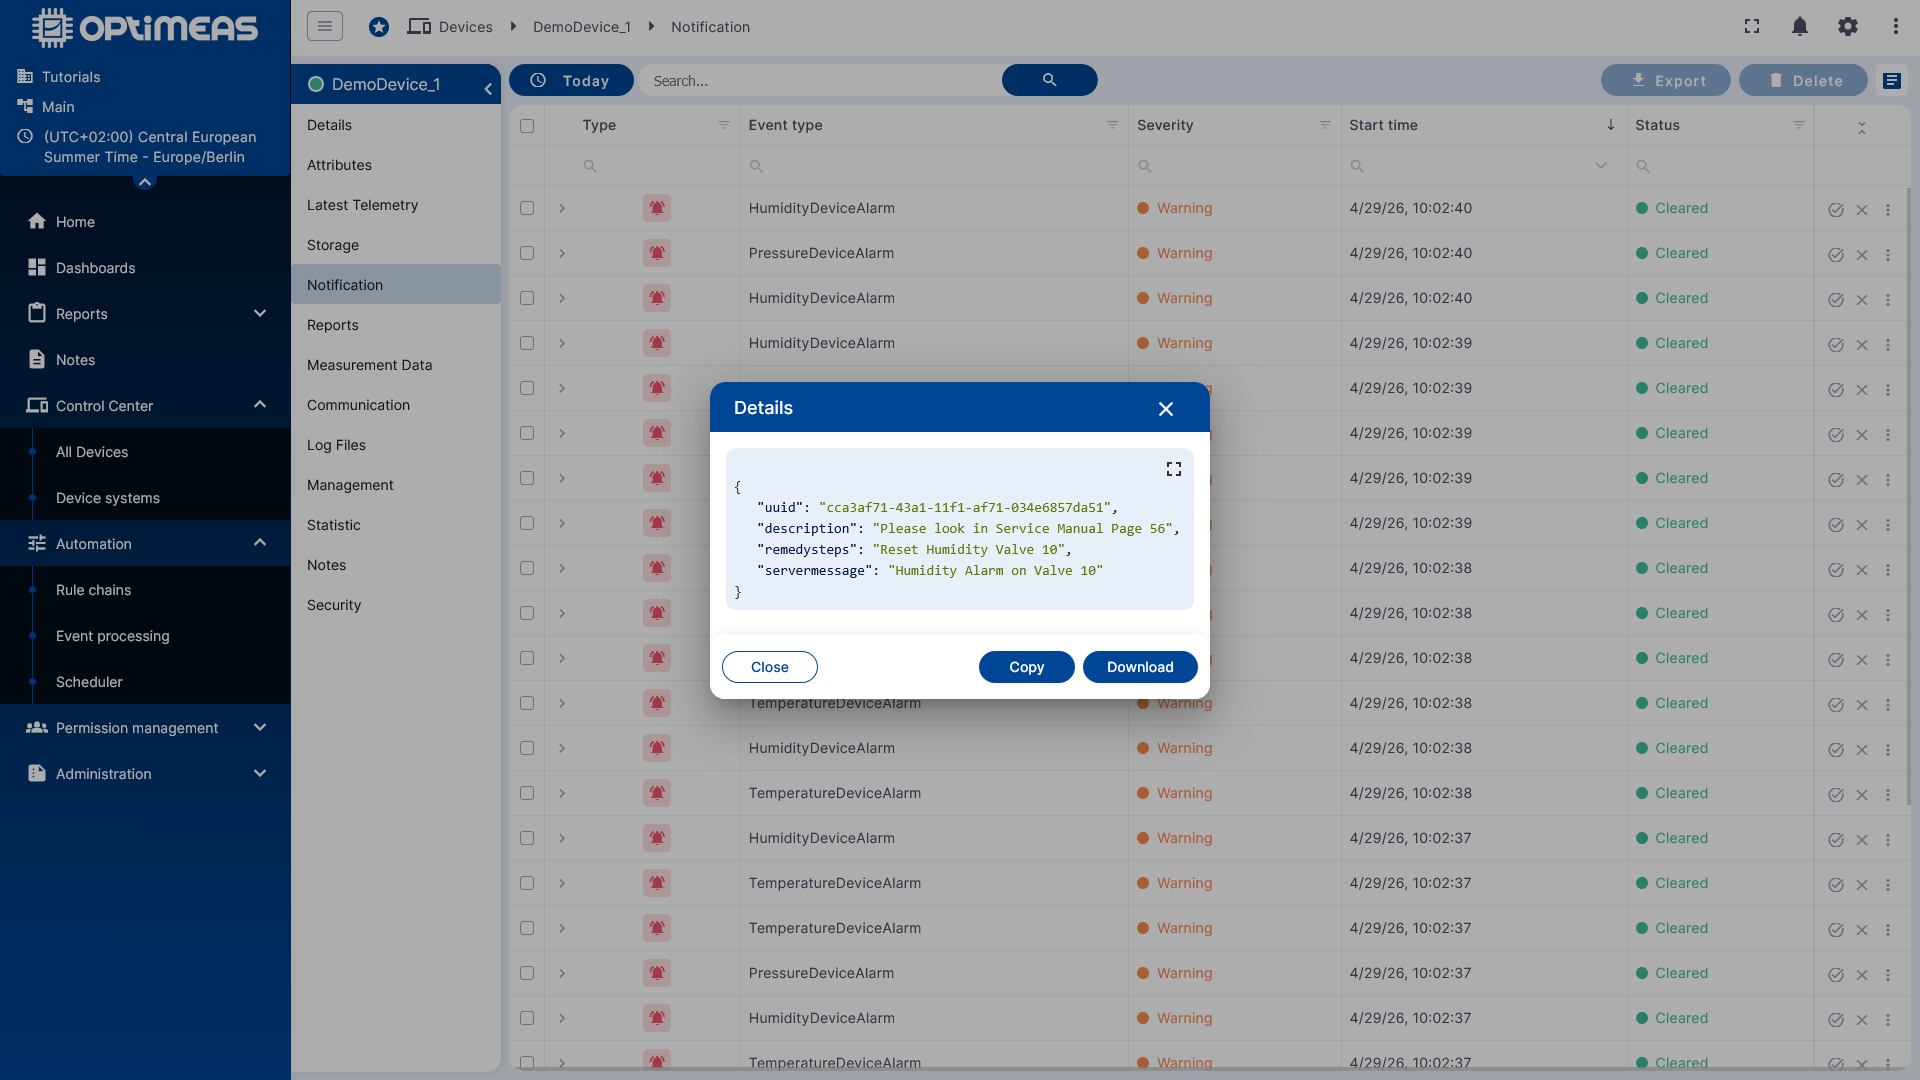
De este modo, para una alarma se pueden mostrar directamente informaciones contextuales como la descripción, el mensaje del servidor o los pasos de actuación recomendados.
Resumen
En optiCLOUD, Event Processing sirve como interfaz simplificada para dos flujos de trabajo de alarmas recurrentes:
- calcular alarmas a partir de condiciones de telemetría
- enriquecer alarmas existentes con metadatos adicionales
Ambos tipos de reglas se importan primero y se asignan a dispositivos. Solo se activan cuando el nodo Event Rule correspondiente se ha integrado en la Root Rule Chain y se ha guardado.