Partage de la connexion Internet
La connexion Internet du modem mobile peut être partagée avec d'autres participants du réseau.
Pour cela, le routage doit être activé dans les paramètres du modem via optiCONTROL :
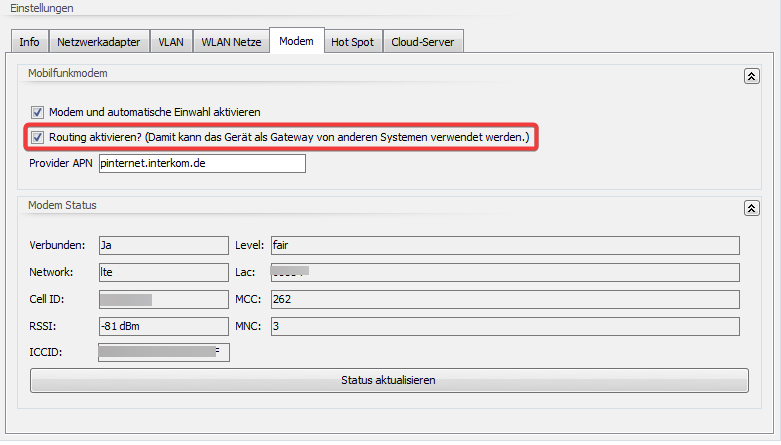
Dans l'exemple suivant, l'appareil optiMEAS a l'adresse IP 10.20.30.40 sur l'interface Ethernet.
Configuration du client
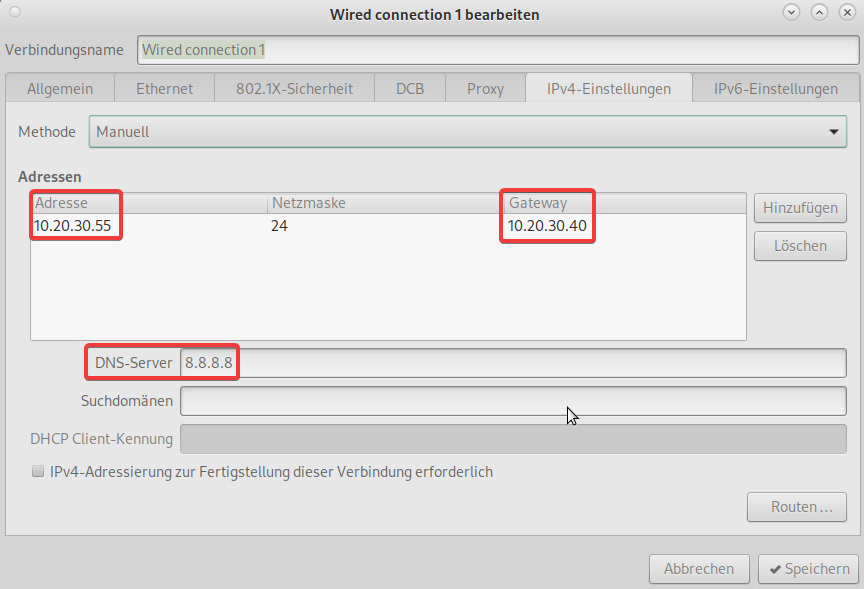
L'adresse IP du client doit se trouver dans le même réseau. Dans cet exemple, 10.20.30.55 a été utilisée. L'adresse IP de l'appareil optiMEAS doit être saisie comme passerelle. En outre, l'adresse IP d'un serveur DNS public doit être renseignée. Dans l'exemple, nous utilisons le serveur DNS de Google. Voir aussi : https://developers.google.com/speed/public-dns?hl=en
Redirection de port
Il est possible de configurer une redirection de port par NAT afin d'accéder au client depuis Internet via VPN. Cette possibilité n'existe qu'à partir de la version 5.2 de Yocto.
Dans un shell SSH, saisissez les commandes suivantes pour rediriger deux ports TCP du smartRAIL vers le client 10.20.30.55 :
# Backup old ruleset
cp -v /sdi/config/nftables.conf /sdi/config/nftables.conf.orig

# delete previous configuration
nft delete table ip nat

# Setup DNAT rulechain
nft add table ip nat
nft -- add chain ip nat prerouting { type nat hook prerouting priority -100 \; }
nft -- add chain ip nat postrouting { type nat hook postrouting priority 100 \; }
nft add rule ip nat prerouting tcp dport 1000 dnat to 10.20.30.55:22
nft add rule ip nat prerouting tcp dport 5901 dnat to 10.20.30.55:5901
nft add rule ip nat postrouting masquerade

# Save ruleset for activation on modem dial-in
nft list ruleset > /sdi/config/nftables.conf

# Restore saved ruleset
nft flush ruleset
nft -f /sdi/config/nftables.conf
Remarque : lorsque le routage est activé, les règles du fichier config/nftables.conf sont rétablies à la connexion du modem LTS.